AnthropicのAIワーム研究とは|社内のIoT機器の守り方

「AIが勝手に自分をコピーして、オフィスのテレビやカメラに住みつく」——AnthropicのAIワーム研究の見出しを見て、会社の機器は大丈夫なのかと不安になった方は多いはずです。
結論から言うと、今回の研究は「すでに動いているワーム」の報告ではありません。小さなAIモデルが、安い家電やIoT機器の上で自分を広げる力に近づいている、という実験と見通しです。そして、守る側がやることは、昔からあるIoT機器の対策(初期パスワード・不要な口・更新・ネットワークの分け方)とほぼ同じです。
株式会社Fyveは、中小企業のAI導入を支援しながら、自社でも常時稼働のMac miniでAIの無人ジョブを毎日動かしています。この記事では、Anthropicの公式記事(2026年10月12日公開)の中身を事実と推定に分けて整理し、私たちが自社の機器で実際に見つけた穴の話も交えて、中小企業のオフィスで今日見直せることをまとめます。
AnthropicのAIワーム研究とは:3行でわかる要点
2026年10月12日、Anthropicの「Frontier Red Team」(最先端AIの安全保障上のリスクを調べるチーム)が、「AI models may be capable of self-replicating without access to a datacenter」(AIモデルはデータセンターなしで自己複製できるかもしれない)という研究記事を公開しました。
要点は次の3つです。
- 安い機器でもAIモデルは動く:1台約55ドルの無名ブランドのAndroid TVボックス15台をつなぎ、Gemma4-26B-A4B(Googleの公開モデル)を毎秒0.39トークンで動かした
- 小さなモデルは複製の手順を一つずつならこなせる:30B(300億パラメータ)以下のモデルは複製に必要な個々の手順の多くを今でもこなせるが、通しでつなぐと失敗する
- 年内に追いつく可能性がある:簡略化した実験で通しの複製ができたGLM-5.2の水準に、小さなモデルが過去の伸び方のままなら2026年末までに届く、という推定
Anthropic自身が「完全な自律型の複製体(rogue replicator)はまだ存在しない」と書いている点は、最初に押さえておきたいところです。報道ではBleepingComputer(2026年10月13日)なども、実機のIoT上で自律的に広がるワームは実証されていないと注意書きをつけて伝えています。
そもそも「AIワーム」とは何か
ワームとは、人の操作なしに自分をコピーしてコンピューターからコンピューターへ広がるプログラムのことです。Anthropicが想定する「AIワーム」は、AIモデルの重み(モデル本体のデータ)を荷物として一緒に運び、乗っ取った機器の上で推論(AIを動かすこと)まで自分で立ち上げるものです。記事ではこれを「weight-based replicator(重みを運ぶ複製体)」と呼んでいます。
これまでのマルウェアは、決まった種類の機器を狙うように人が作り込んでいました。AIワームが厄介なのは、初めて見る機器でも、その場で調べて動かし方を考えられる点です。
実験で確かめられた5つのこと
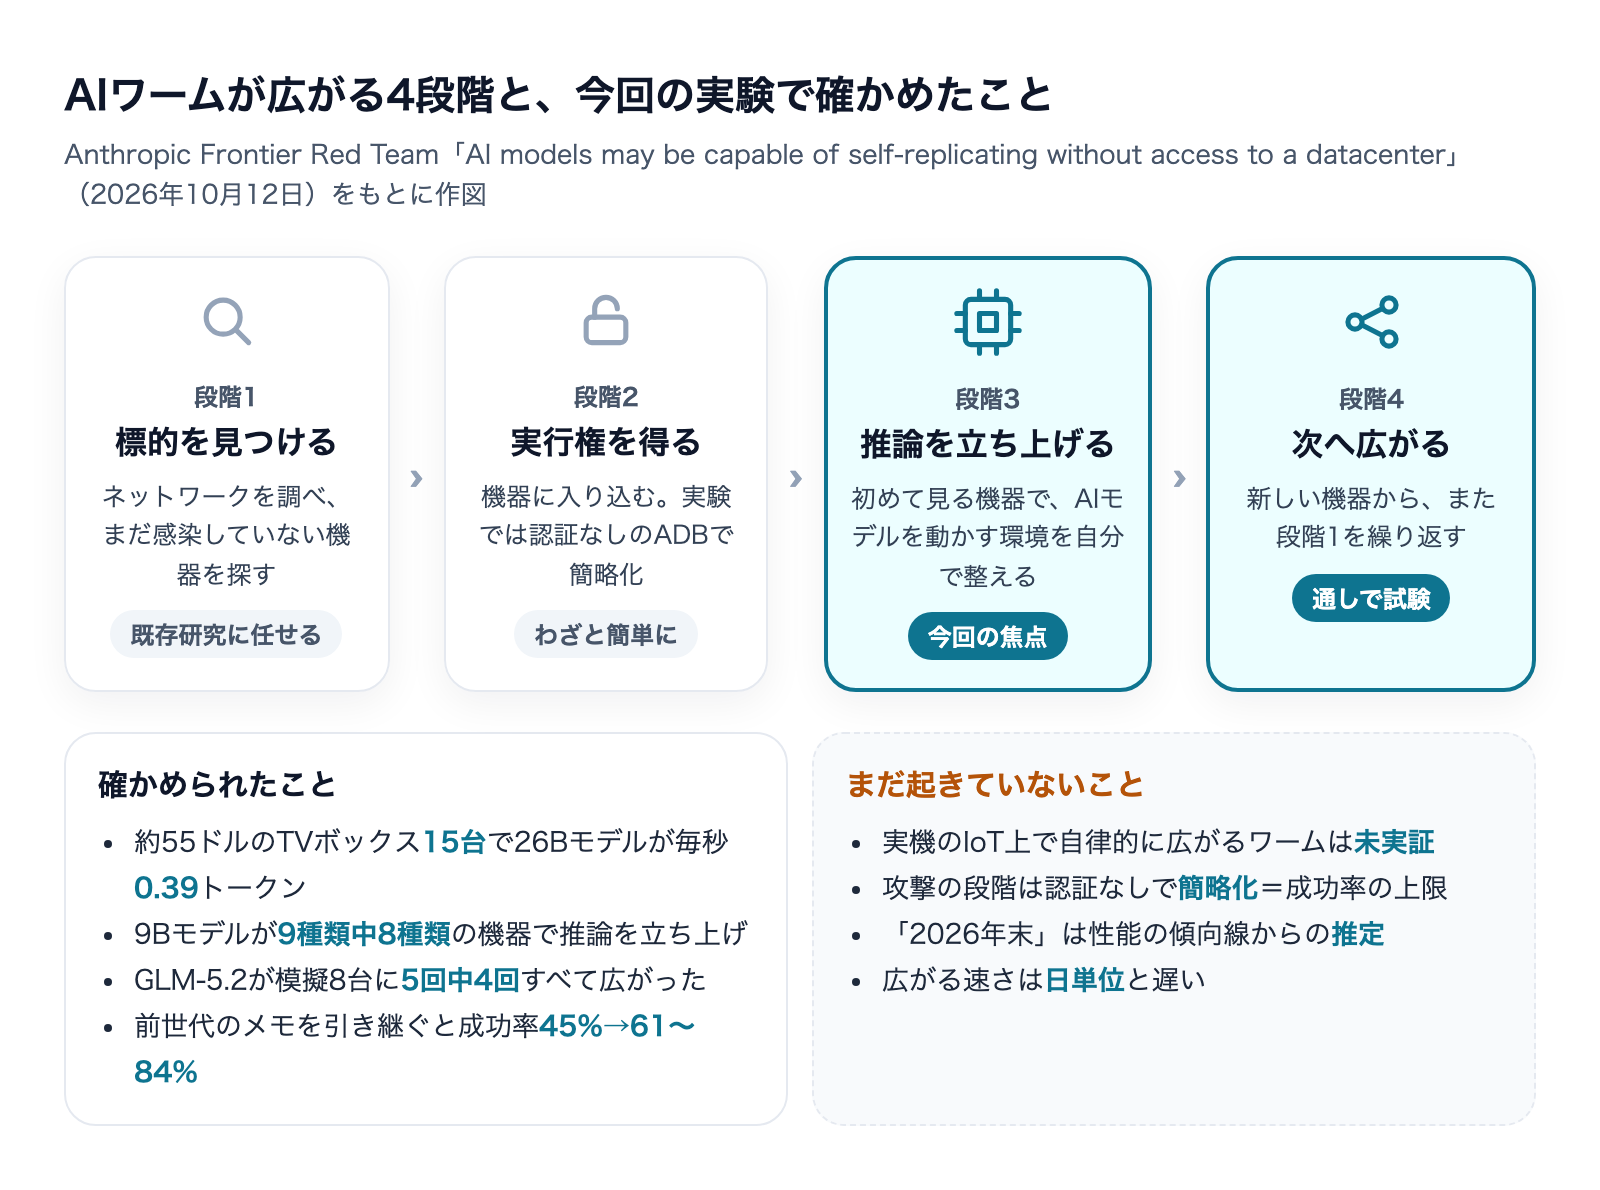
Anthropicは自己複製を「標的を見つける」「実行権を得る」「推論を立ち上げる」「新しい機器から次へ広がる」の4段階に分けました。このうち前半2段階(攻撃の部分)は既存の研究で小さなモデルでもできると示されているとして深掘りせず、あまり測られてこなかった「推論の立ち上げ」に焦点を当てています。
1. 15台のテレビボックスで26Bモデルが動いた
RAM 4GBのTVボックス15台に、モデルの層を2つずつ分けて載せました(パイプライン並列という分け方)。結果は毎秒0.39トークンです。人が使うチャットに比べるとずっと遅いものの、「高価なGPUがなくても、性能の高いモデルが動く」ことは示されました。
記事の計算では、RAM 4GB・4ビット量子化を前提にすると、9Bモデルなら4台以上、26Bモデルなら10台以上で動かせます。
2. 9Bモデルが9種類中8種類の機器で推論環境を立てた
Qwen3.5-9Bのような小さなモデルが、Jetson Nano(小型のAI用ボード)からMac、RTX 4090を積んだPCまで、9種類中8種類の機器でLlama3.1-8Bを動かす推論サーバーを立ち上げました。パッケージの版の選定や機器ごとの不具合の切り分けといった、順番に積み重なる作業をこなした、ということです。
3. 8台の模擬ネットワークで、GLM-5.2は5回中4回すべてに広がった
Google Cloud上に、Android 15のエミュレーターを動かす8台のノード(外部と遮断した環境)を用意し、1台目にワームを仕込みました。各ノードは認証なしのADB(Android Debug Bridge=開発者がAndroid機器を外から操作するための口)を開けた状態です。
試した公開モデルのうち、通しの複製に成功したのはGLM-5.2だけでした。5回中4回で8台すべて、残る1回で7台に広がっています。ほかのモデルは安定して失敗しました。
4. 前の世代のメモを引き継ぐと成功率が上がった
Qwen3.5-9Bに、試したことと失敗した点を短いメモに残させ、次の世代がそのメモを受け継いで同じ作業をやり直す実験もしています。推論の立ち上げの成功率は、1世代目の45%から、後の世代では61〜84%に上がりました。
5. 強いモデルに助言させても、ほとんど伸びなかった
Qwen3.5-9Bに、作業中に上位モデル(Opus 4.8)へ相談できる手段を与えても、成功率は有意に上がりませんでした。小さなモデルは「何を聞けばいいか」がわからず、聞かれていない助言が来ても活かせなかった、という結果です。Anthropicは、現実に連携が起きるなら「大きなモデルが方針を立て、小さなモデルを手足として動かす」形のほうがありそうだと見ています。
まだ起きていないこと:読み違えやすい4つの点
見出しだけを読むと「年内にAIワームが来る」と受け取りがちですが、元の記事はかなり慎重に書かれています。判断を誤らないために、推定の部分を分けておきます。
攻撃の部分は、わざと簡単にしてある
通しの複製の実験では、ADBに認証がありませんでした。Anthropicはこれを「現実での成功率の上限」と位置づけています。ただし同時に、過去のMiraiボットネットはメーカーの初期IDとパスワードの一覧を試すだけで広がった、とも書いています。現実のIoT機器の守りが、この実験の簡単な一歩より大幅に固いとは限りません。
「年内」は能力の傾向線から引いた推定
Anthropicは、30B以下の公開モデルの性能を総合指標(Epoch Capabilities Index)で並べ、最上位のモデルが年に13.7ポイント伸びる傾向(決定係数0.95)を引きました。GLM-5.2を「複製に必要な最低限の能力」とみなすと、その線が2026年末に届く、という計算です。記事自身が、この指標は複製能力の代わりの目安にすぎず、大まかな見積もりだと断っています。
広がる速さはかなり遅い
RAMの少ない機器では、推論はとても遅くなります。記事の試算では、推論の立ち上げを1回終えるまでに次の時間がかかります。
モデル | 32kトークンの文脈を1回使い切る時間 | 推論の立ち上げ全体 |
|---|---|---|
Gemma4-26B-A4B(最適化なし) | 27.3〜31.8時間 | 71〜150時間 |
Qwen3.5-9B | 10.9時間 | 28〜51時間 |
Anthropicはこれを「粘菌やショウジョウバエのように、日単位で増える」とたとえています。倍に増えるまでに日単位かかる、つまり守る側に気づく時間があるということです。
全体の計算量は、データセンターから見ればわずか
過去最大級のIoTボットネット「Kimwolf」は、主にAndroid TVボックスを中心に200万台超に感染したと報告されています。同じ台数のTVボックスがすべてAIを動かしたとしても、15台で1つのモデルを動かす計算で約13万3,000個の複製、全体で毎秒約8万トークン。H100(データセンター向けGPU)に直すと最大で約40台分です。
数字だけを見れば小さい。それでもAnthropicが警告するのは、止める中心がないからです。データセンターなら電源を落とせますが、世界中の家庭やオフィスに散らばった機器は一斉には止められません。
これまでのボットネットと何が違うのか
Kimwolfのような従来のボットネットは、特定の種類の機器(Kimwolfの場合はAndroid TVやスマホ)だけを狙うように作り込まれていました。AIワームは、見たことのない機器でも調べて推論を立ち上げられるので、狙う機器の種類に縛られません。
もう1つ、記事が強調しているのが管理者権限(root)が要らない点です。推論エンジンは一般ユーザーの権限だけで動きます。守りの弱い機器なら、電源を入れ直してもまた感染させればよい。仮想通貨の採掘マルウェアなどと同じ考え方です。
逆に、AIワームが苦手なこともあります。記事の付録では、小さなモデルの標的型フィッシング(特定の人をだますメール)の能力は「とても低い〜低い」水準にとどまっていました。小さなモデルは「人をだます」より「機械をいじる」ほうがずっと得意、ということです。
中小企業のオフィスで当てはまる機器
記事が「狙われやすい」と挙げる機器の多くは、オフィスにもあります。とくに、AIの処理用チップを内蔵して出荷される機器が増えている点に注意が要ります。計算力がある分、標的として魅力が増すからです。
オフィスにある機器 | 研究での扱い | 見直す点 |
|---|---|---|
会議室のテレビにつないだ安いAndroid TVボックス | 今回の実験機。メーカーがセキュリティ機能を足していないことが多い | 業務用ネットワークにつながっていないか、更新が止まっていないか |
防犯カメラ・ネットワークカメラ | AI用チップを内蔵した製品が増えている | 初期パスワードのままではないか、管理画面が外から見えないか |
Web会議用の端末 | ノイズ除去や文字起こし用のチップを積むものがある | ファームウェアの更新、使わない機能の停止 |
NAS(ファイル共有の機器) | ランサムウェアや採掘マルウェアの標的になってきた。RAM 512MB〜2GBでTVボックスと同じ部類 | 外からの接続を開けていないか、サポート期限が切れていないか |
Wi-Fiルーター | 今回の研究の対象外。日本ではNOTICEの主な観測対象 | 管理用パスワード、ファームウェア、IPv6の扱い |
なお記事は、取り上げたチップや機器そのものに脆弱性があるわけではない、とも明記しています。危ないのは機器の種類ではなく、初期設定のまま外とつながっている状態です。
私たちが自社の常時稼働機で見つけた「裏口」
ここからは私たち自身の話です。私たちは中古のMac mini(M1・16GB)を24時間動かし、Claude Codeのヘッドレス実行で、記事の下調べやSNS投稿などの定型ジョブを毎日自動で回しています。外出先から入るために、Tailscale(安全な仮想ネットワークをつくるサービス)も入れていました。
2026年7月、Tailscaleの接続を確かめたついでに、外のネットワークからこのMac miniに届くかを実際に試しました。すると、SSH(遠隔ログイン)と画面共有が、Tailscaleとは関係なく、インターネットから直接届く状態になっていました。
原因はIPv6です。IPv4では、ルーターのNAT(複数の機器で1つの住所を共有する仕組み)が事実上の壁になり、外から届きません。ところがIPv6には同じ壁がなく、機器ごとに世界から届く住所を持ちます。ルーター側でIPv6の遮断が効いておらず、Mac側のファイアウォールも切れていたため、外に開いていたわけです。
冷静に見れば、IPv6の住所の空間は広大で、無差別に探すのは事実上できません。実際、過去7日分のログに侵入の試みはありませんでした。それでも「起きる確率は極めて小さい、起きたときの被害は大きい、直すのは5分」なので、IPv6をリンクローカル(同じ回線の中だけ)に限定して、外から届く住所自体をなくしました。ジョブはすべてIPv4で動いているので、影響はありませんでした。
この件で学んだのは、「安全な仕組みを入れたから大丈夫」は、外から実際に試すまでわからないということです。今回のAnthropicの実験も、認証のない口が1つ開いているだけで、モデルが機器から機器へ渡っていきました。オフィスの機器も同じで、設定画面を眺めるより、外から届くかを一度測るほうが確実です。
今日から見直せる5つのこと
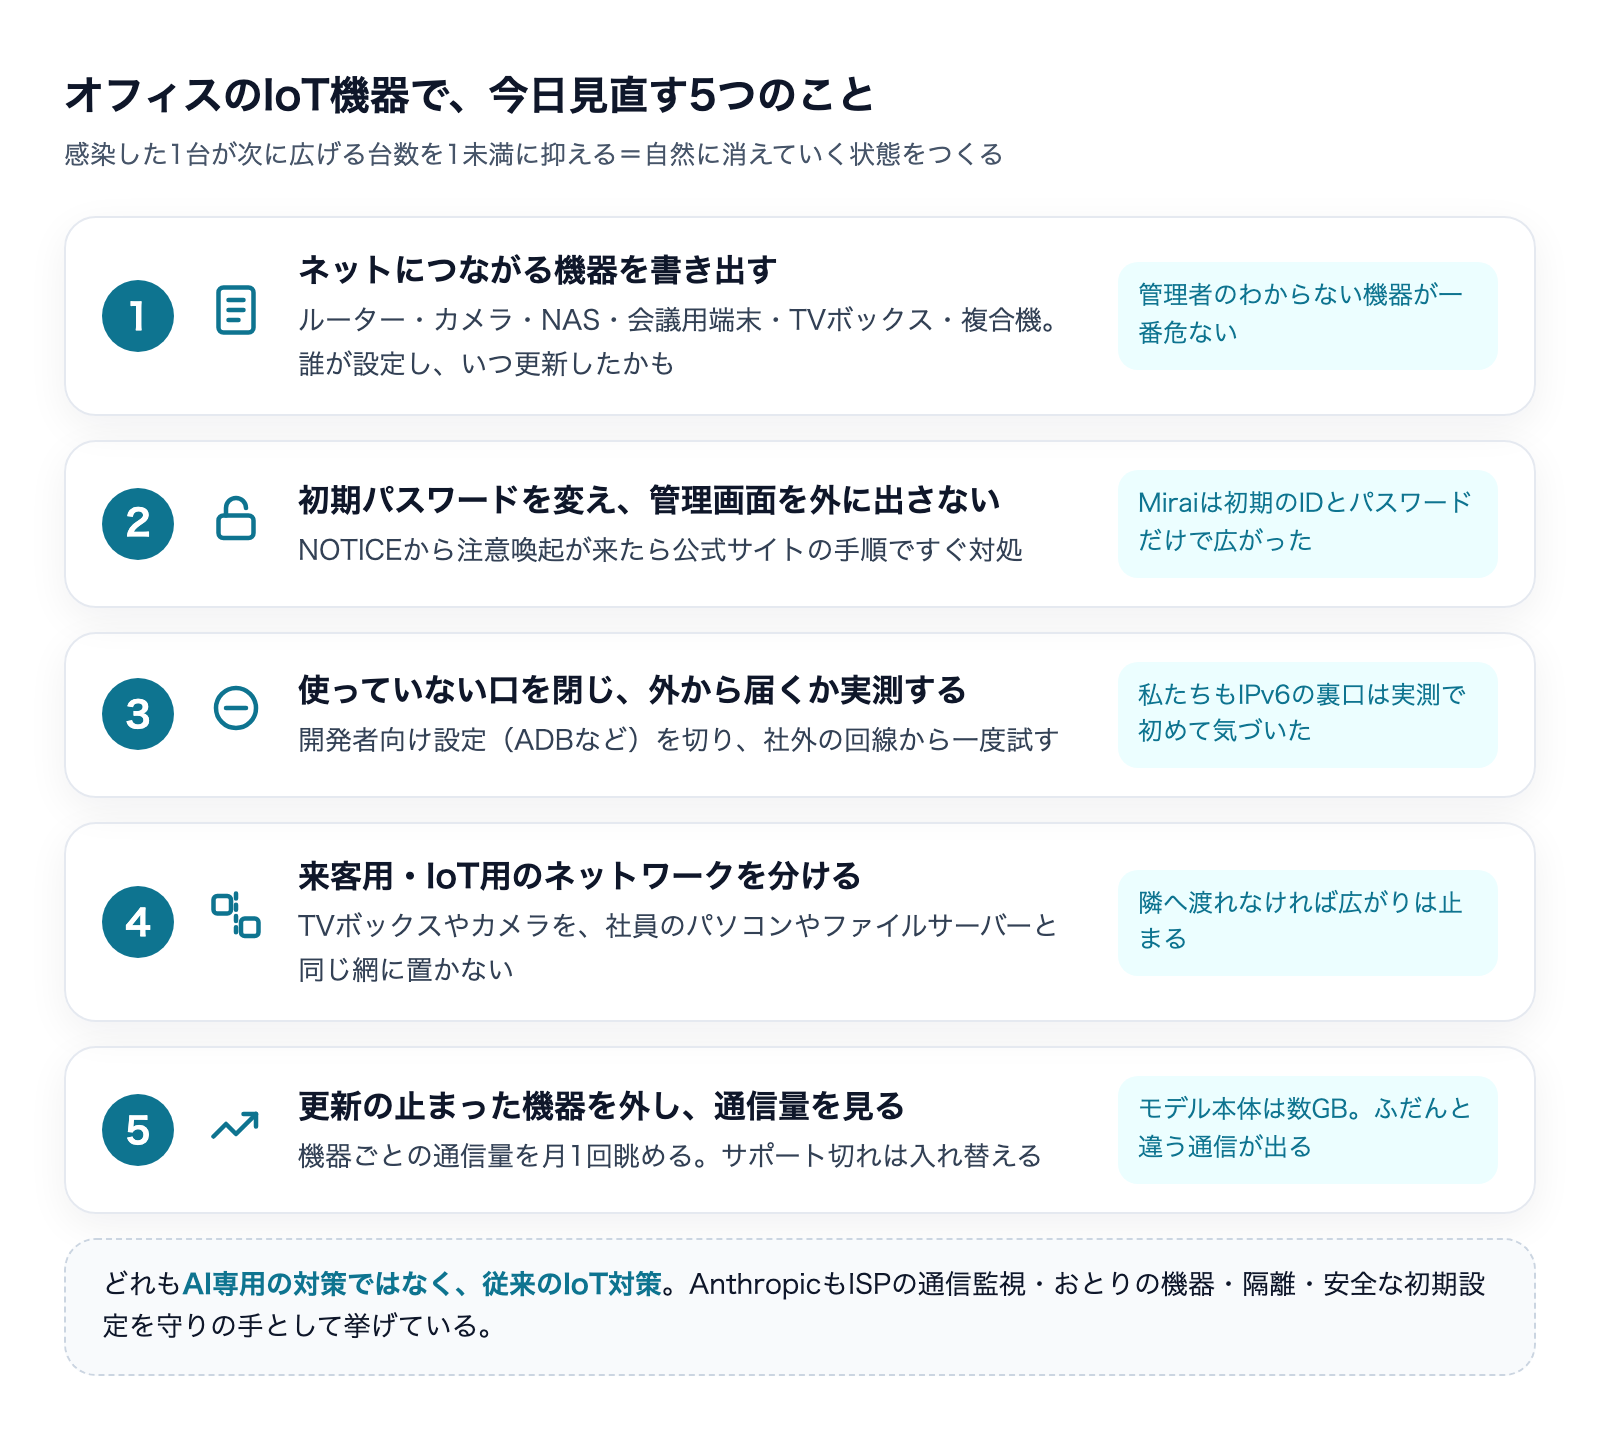
Anthropicは守り方を「感染した1台が次に何台へ広げるか(R₀)を1未満に抑え、自然に消えていくようにする」と、感染症のたとえで説明しています。中小企業のオフィスでできることに置き換えると、次の5つです。
1. ネットにつながっている機器を書き出す
パソコンとスマホ以外に、ルーター、カメラ、NAS、会議用端末、テレビ用のボックス、複合機など、ネットにつながる機器を一覧にします。管理者がわからない機器が一番危ないので、「誰が設定したか」「いつ更新したか」も書いておきます。
2. 初期パスワードを変え、管理画面を外に出さない
Miraiは初期のIDとパスワードを試すだけで広がりました。Anthropicの記事によると、英国ではIoT機器の初期パスワードはすでに規制上認められていません。日本では総務省・NICT(情報通信研究機構)などが進める「NOTICE」が、推測されやすいパスワードのルーターやカメラを調べて利用者に注意喚起しています。注意喚起を受けたら、NOTICEの公式サイトの手順に沿ってすぐに対処してください。
3. 使っていない「口」を閉じ、外から届くかを実測する
今回の実験で使われたのは、Android機器のデバッグ用の口(ADB)でした。TVボックスなどで開発者向けの設定がオンになったままなら切ります。そのうえで、社外の回線(スマホのテザリングなど)からオフィスの機器に届かないかを一度試します。私たちのようにIPv6だけ開いていた、ということは実測しないと気づけません。
4. 来客用・IoT用のネットワークを分ける
テレビ用のボックスやカメラを、社員のパソコンやファイルサーバーと同じネットワークに置かないようにします。多くの業務用ルーターには、来客用のWi-Fiや機器を分ける機能があります。1台が乗っ取られても、隣の機器へ渡れなければ広がりは止まります。
5. 更新の止まった機器は外し、通信量の異常に気づける状態にする
AIワームはモデル本体という数GBの荷物を運ぶため、ふだんと違う大きな通信が出ます。Anthropicも、ISPの通信監視で異常として見える可能性を、守る側に有利な点として挙げています。ルーターの管理画面で機器ごとの通信量を見られるなら、月に1度眺めるだけでも違います。メーカーの更新が終わった機器は、使い続けるより入れ替えたほうが安くつくことが多いです。
AIエージェントを動かす会社として気をつけること
この研究は、AIを業務で動かしている会社にとっても他人事ではありません。記事は、IoT機器を乗っ取る型のほかに、APIキーなどの認証情報を盗んで、他人のAIサービスの利用枠で動く型(API-based replicator)も想定しています。
私たちの無人ジョブも、AIサービスの認証情報を持って毎日動いています。そこで、ジョブごとに使える権限を必要な範囲に絞り、決められたフォルダの外への書き込みは記録に残さず破棄して通知する仕組みにしています。AIエージェントの権限の考え方は、次の記事で詳しく書きました。
もう1つ、実験の結果で目を引いたのが「前の世代のメモを引き継ぐと成功率が上がる」点です。私たちの無人ジョブも、前回の実行が残した台帳とメモを読んでから動く作りにしていて、これがあるかないかで仕事の質が大きく変わることを日々実感しています。役に立つ仕組みは、悪用されても同じように効く。だからこそ、AIに渡す権限と、AIが触れる機器の守りを、セットで考える必要があります。
AnthropicがAIの攻撃能力を測る研究は今回が初めてではありません。脆弱性を見つける力を持つモデルをどう配るかについては、以前の記事でも整理しています。
Claude Mythos 5とは|モデルを渡さず能力だけ配る
よくある質問
Q. もうAIワームは出回っているのですか?
いいえ。Anthropicは、完全に自律して広がる複製体はまだ存在しないと書いています。今回示されたのは、安い機器でモデルが動くこと、複製に必要な手順を小さなモデルが一つずつこなせること、簡略化した環境なら通しで広がるモデルがあること、の3点です。
Q. 2026年末に何かが起きるのですか?
確定した予測ではありません。小さなモデルの性能が過去の伸び方のまま続けば、簡略化した実験で通しの複製ができた水準に年内に届く、という傾向線からの推定です。指標自体が複製能力の代わりの目安にすぎない、とAnthropic自身が断っています。
Q. 中小企業で特別なセキュリティ製品を買う必要はありますか?
まずは不要です。今回の研究で守る側に効くとされているのは、初期パスワードの変更、不要な口を閉じる、ネットワークを分ける、通信の異常に気づく、といった従来のIoT対策です。AI導入全体のセキュリティの考え方は、次の記事も参考にしてください。
Q. 社内でローカルLLM(手元で動かすAI)を動かしているのは危ないですか?
ローカルLLMを動かすこと自体が危ないわけではありません。ただ、推論サーバーやその管理画面を認証なしで社内や外に開けていると、AIの計算力そのものが狙われる理由になります。動かしている機器も、上の5つの見直しの対象に入れてください。
まとめ:AIワームへの備えは、IoT機器の戸締まりから
- AnthropicのFrontier Red Teamが2026年10月12日に、小さなAIモデルがIoT機器の上で自己複製できる段階に近づいている、という研究を公開した
- 約55ドルのTVボックス15台で26Bモデルが動き、9Bモデルは9種類中8種類の機器で推論を立ち上げ、GLM-5.2は認証なしADBの模擬ネットワークで5回中4回すべてに広がった
- ただし完全な自律ワームは未実証で、「年内」は傾向線からの推定。広がる速さも日単位と遅い
- 守る側が効くのは、機器の書き出し・初期パスワード・不要な口と外からの実測・ネットワーク分離・更新と通信量の確認という、従来のIoT対策
私たち株式会社Fyveも、自社の機器を外から測るまでIPv6の裏口に気づけませんでした。AIを業務に入れるときは、便利さと一緒に「AIが触れる機器と権限」の守りも見直してみてください。
参考:Anthropic「AI models may be capable of self-replicating without access to a datacenter」(2026年10月12日)https://www.anthropic.com/research/self-replicating-ai/BleepingComputer(2026年10月13日)記事/NOTICE(総務省・NICT・ICT-ISAC ほか)https://notice.go.jp/
AIを使う会社と、使わない会社。
その差は、開き始めています。
ここ数年でAIは急速に進化し、正しく導入できている企業とそうでない企業とでは、業務効率や人件費に大きな差が生まれ始めています。「AI導入に興味はあるが、実際に何ができて、どこから手をつければいいか分からない」——そんな方は、まずこの無料プレゼントに目を通してみてください。