Tailscaleの安全性|通信の仕組みと自分で塞ぐ穴

「Tailscaleは無料で便利だけど、会社の通信を他社のサービスに預けて本当に安全なのか」「外からサーバーに入れるということは、攻撃者も入れるのでは」——自宅や事務所のマシンにTailscaleで外からつなごうとしたとき、多くの人がこの不安を抱えます。
結論から言うと、Tailscaleの安全性は通信の仕組みについては高いと判断してよいです。通信は端末同士で暗号化され、Tailscaleの運営会社も中継サーバーも中身を読めません。一方で、ログインに使うアカウント・既定で全端末がつながるアクセス制御・Tailscaleの外に開いた穴といった、使う側が塞がないと残るリスクがあります。安全かどうかは、この残りを塞いだかで決まります。
株式会社Fyveは、事務所のMac miniでAIの定期実行ジョブを1日に何十本も無人で回し、外出先からはTailscale経由で入っています。この記事では公式ドキュメントで確かめた仕組みと、私たちのMac miniで2026年10月25日に実際に確かめた設定をもとに、「どこまでが安全で、どこからが自分の仕事か」を整理します。
結論:Tailscaleの安全性は「通信は強い、穴は使い方に残る」
先に全体像を表にします。Tailscaleが仕組みとして守ってくれるものと、Tailscaleを入れても守られないものを分けて見ると、判断がぶれません。
項目 | Tailscaleが守るか | 理由・やること |
|---|---|---|
通信の中身 | 守る | WireGuardで端末同士が暗号化。運営会社も中継サーバーも読めない |
ルーターのポート開放 | 守る(不要になる) | 外から入る口をルーターに開けずにつながる |
ログインに使うアカウント | 守らない | Google・Microsoft・GitHub等のアカウントに多要素認証を入れる |
端末どうしの通信範囲 | 守らない(既定は全許可) | 人や用途が増えたらアクセス制御のルールを書く |
運営側が乗っ取られた場合の端末追加 | 標準では守らない | 必要ならTailnet Lockで、自分の端末の署名がない端末を拒む |
Tailscaleを通らない経路 | 守らない | OSのSSHや画面共有がIPv6などで外に開いていないか自分で確かめる |
Tailscale自体の脆弱性 | 公開して修正する | セキュリティ情報を確認し、クライアントを更新する |
つまり「Tailscaleは安全か」という問いは、「Tailscaleが担う部分は安全か」と「自分が担う部分を済ませたか」の2つに分けて考える必要があります。前者は公式の説明と公開されたコードで確かめられます。後者は誰も代わりにやってくれません。
Tailscaleの通信が安全と言える仕組み
まず、Tailscaleが担う部分です。「VPNサービスに通信を預ける」と聞くと、運営会社のサーバーに全通信が集まるイメージを持つ人が多いのですが、Tailscaleはそういう作りになっていません。
通信はWireGuardで端末同士が直接暗号化する
Tailscaleは、WireGuard(ワイヤーガード)という暗号化通信の仕組みの上に作られています。公式のセキュリティページは、通信が端末間で端から端まで暗号化される(end-to-end encrypted)と説明しています。
従来の会社のVPNは、すべての端末がいったん本社のVPN機器につながる「中央集約型」が一般的でした。Tailscaleは端末同士が直接つながる「メッシュ型」です。TailscaleのAvery Pennarun氏が2020年3月20日に公開した解説記事「How Tailscale works」では、実際の通信を運ぶ部分(データプレーン)と、鍵や設定を配るだけの部分(コントロールプレーン)を分けて設計していると書かれています。後者は「ほとんど通信を運ばない」とされています。
調整サーバーが持つのは公開鍵だけ
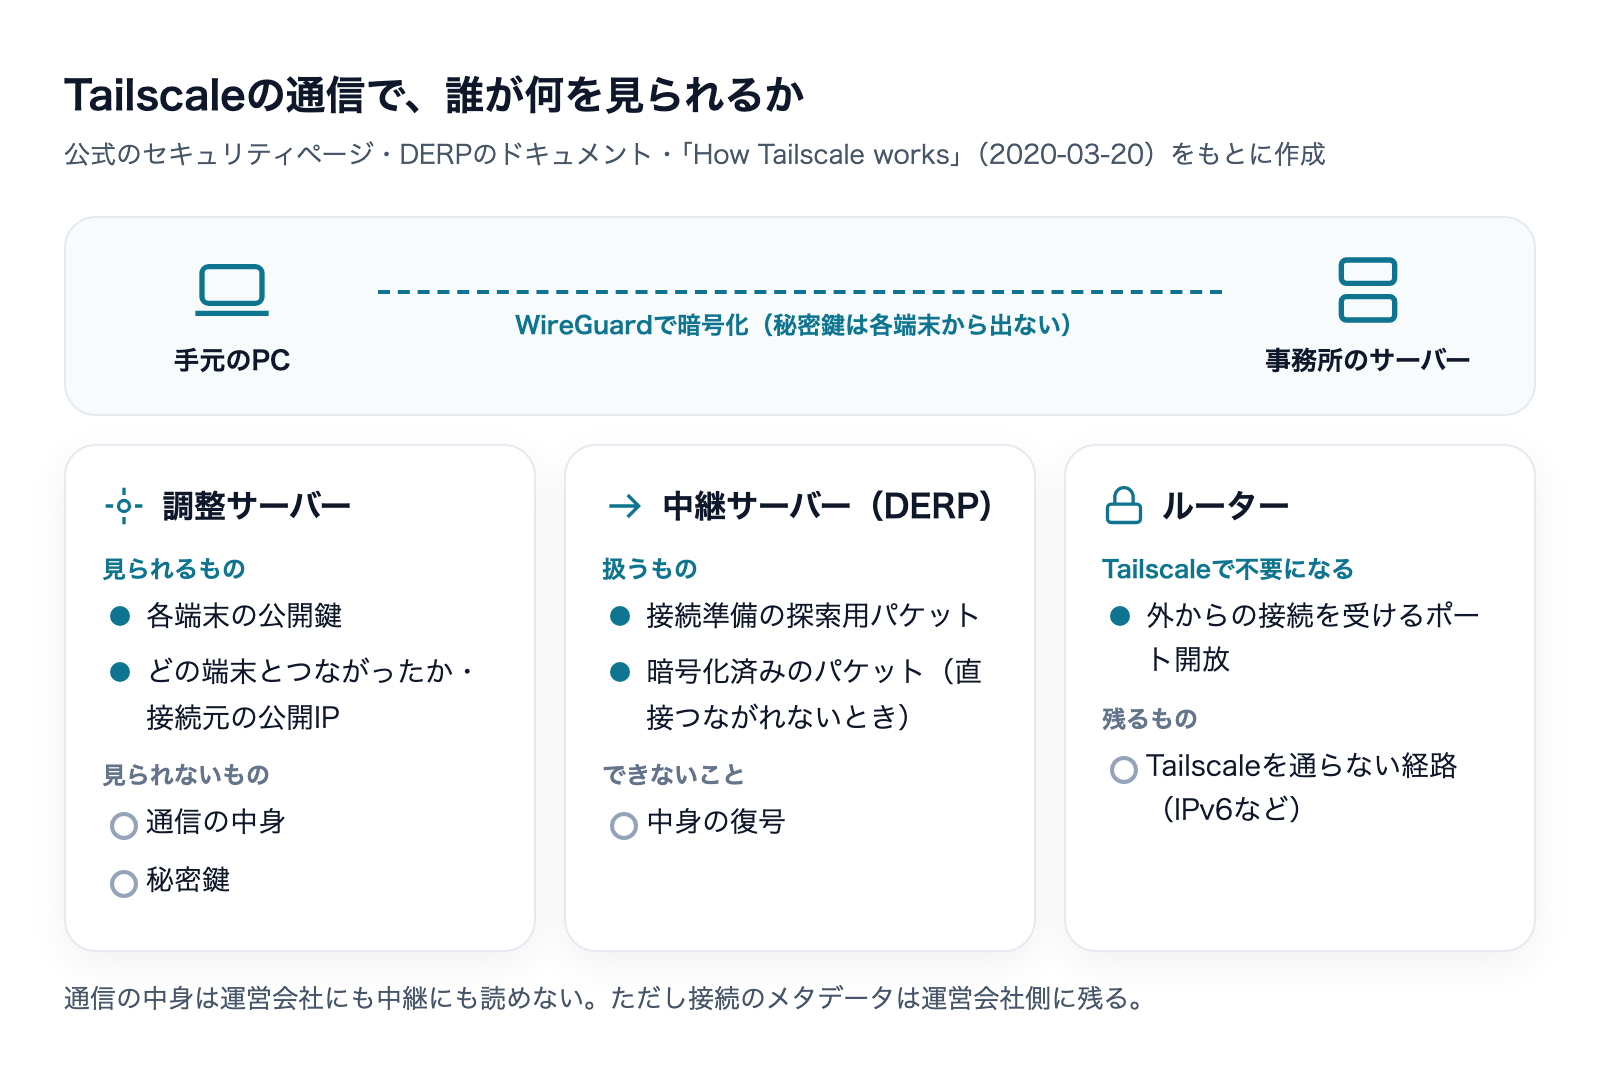
では、Tailscaleの運営会社は何を持っているのか。端末どうしが互いを見つけるための「調整サーバー(coordination server)」が持つのは、各端末の公開鍵と、どの端末がどこにいるかといった情報です。通信を復号するための秘密鍵は、各端末から外に出ません。
公式のセキュリティページは、Tailscaleは通信の中身を「検査しないし、できない」と書いています。逆に言えば、調整サーバーには「どの端末がどの端末とつながったか」や接続元の公開IPアドレスといったメタデータは残ります。公式ページには、調整サーバーのログを利用者側で制限することはできないとも明記されています。通信の中身は見られないが、誰がいつどこからつないだかは記録される——この線引きを知っておくと、社内の説明でも誤解が生まれません。
中継サーバー(DERP)も中身を読めない
社内ネットワークやホテルのWi-Fiによっては、端末同士が直接つながれないことがあります。そのときTailscaleは、DERP(Designated Encrypted Relay for Packets)という中継サーバーを経由します。
公式ドキュメントのDERPのページによると、DERPが扱うのは、接続の準備に使う探索用の小さなパケットと、すでにWireGuardで暗号化されたパケットの2種類だけです。秘密鍵は端末から出ないため、DERPが通信を復号することは「不可能」と書かれています。中継されても、運ばれるのは鍵のかかった荷物だけ、ということです。
ルーターにポートを開けなくてよい
自宅や事務所のサーバーに外から入る昔ながらの方法は、ルーターのポートを開けて外からの接続を受けることでした。これは、攻撃者にも同じ入口を見せることになります。
Tailscaleは、STUN・ICEという標準技術をもとにした方法でNAT(ルーターのアドレス変換)を越えて直接つなぎます。前述の解説記事にも、ファイアウォールの設定や外向きに開いたポートが要らない、と書かれています。インターネットに向けた入口を作らずに済むことは、Tailscaleの安全性を支える大きな理由の1つです。
コードの公開と第三者の監査
仕組みの説明を信じてよいかは、確かめる手段があるかで決まります。Tailscaleの本体(tailscaled と tailscale コマンド)はGitHubでBSD-3-Clauseライセンスのもと公開されており、誰でも中身を読めます。ただしREADMEには、オープンソースでないプラットフォーム向けの画面部分(GUI)はオープンソースではない、と書かれています。MacやWindows、iPhoneのアプリは、公開された中核のコードに非公開の画面部分をかぶせた作りです。
運営会社としての管理体制は、公式のセキュリティページによると、SOC 2 Type II(セキュリティ・可用性・機密性の基準に沿って、管理の仕組みが一定期間きちんと運用されているかを外部の監査人が確かめる報告書)を取得しています。報告書そのものは秘密保持契約(NDA)を結んだうえで開示される扱いです。また同じページで、HIPAA(米国の医療情報の規制)の対象となるサービスは無いこと、脆弱性の報奨金制度(バグバウンティ)は設けていないことも明記されています。医療系の情報を扱う会社や、取引先にセキュリティ審査の書類を求められる会社は、この点を先に押さえておくと話が早く進みます。
Tailscaleの安全性で残るリスク5つ
ここからが、使う側が担う部分です。仕組みがどれだけ強くても、次の5つは入れただけでは塞がりません。
リスク1:ログインに使うアカウントが乗っ取られる
Tailscaleには独自のパスワードがありません。Google・Microsoft・GitHubなどのアカウントでログインしてネットワーク(tailnet)に参加します。つまり、Tailscaleの安全性は、ログインに使うアカウントの安全性とほぼ同じです。
そのアカウントに多要素認証(パスワードに加えてスマートフォンの確認などを求める仕組み)を入れていなければ、パスワードが漏れた時点で、攻撃者は自分の端末をあなたのtailnetに追加できます。Tailscaleを入れる前に、まずログインに使うアカウントの多要素認証を確認してください。これがいちばん安く、いちばん効く対策です。
リスク2:既定ではすべての端末どうしが通信できる
公式ドキュメントのアクセス制御のページには、新しいtailnetの既定のポリシーはtailnet内のすべての端末どうしの通信を許可すると書かれています。1人が自分のPCとサーバーをつなぐだけなら、これで困ることはありません。
問題は、人や端末が増えたときです。社員のノートPCがマルウェアに感染すれば、その端末から社内のサーバーすべてに届きます。外部の協力者を招いた場合も同じです。2人目を入れる時点で、「この人(このグループ)はこのサーバーのこのポートにだけつなげる」というルールをポリシーファイルに書くのが正しい順番です。ルールの仕組み自体は、書いた分だけ許可される(それ以外は拒否する)作りになっています。
リスク3:運営会社の側が乗っ取られた場合
先ほど、調整サーバーは公開鍵を配るだけだと説明しました。裏を返すと、調整サーバーが乗っ取られれば、攻撃者は偽の端末の鍵を配り、あなたのtailnetに端末を紛れ込ませることができます。通信の中身を盗み見られなくても、自分のサーバーへの入口を作られるのは困ります。
これに備える機能がTailnet Lockです。公式ドキュメントによると、Tailnet Lockを有効にすると、自分のtailnetの信頼した端末が署名していない端末は参加できなくなり、「Tailscaleが悪意を持った場合や、インフラが侵害された場合」でも攻撃者はtailnetで通信できないと説明されています。条件は次のとおりです(2026年10月25日時点の公式ドキュメントによる)。
- 署名役の端末を最低2台選ぶ(最大20台。Androidは署名役になれない)
- 各端末のTailscaleがv1.46.1以降であること
- 有効化のときに表示される「無効化用の秘密情報(disablement secrets)」を自分で保管する。失くすと、tailnetを元に戻せなくなる場合がある
- 新しい端末を追加するたびに、署名役の端末で
tailscale lock signを実行する - 後述の「端末の承認」機能とは同時に使えない
公式ページでは、Tailnet LockはPersonalプランとEnterpriseプランで使えると案内されています。契約中のプランで使えるかは、有効化の前に管理画面と公式ドキュメントで確認してください。
リスク4:端末が盗まれる・知らない端末が増える
Tailscaleの各端末には鍵があり、公式ドキュメントによると既定では180日で失効します。定期的にログインし直させることで、盗まれた端末や放置された端末がいつまでもつながり続けるのを防ぐ仕組みです。
一方、無人で動かすサーバーで鍵が失効すると、外から入る手段そのものを失います。そのため公式ドキュメントも、信頼できるサーバーや手の届きにくい機器については、管理画面の端末一覧から「Disable Key Expiry(キーの失効を無効にする)」を選ぶ方法を案内しています。失効を止めた端末は、物理的に守られている前提で使うものだと考えてください。持ち歩くノートPCやスマートフォンは、既定の180日のままにしておくのが安全です。
知らない端末が増えるのを防ぐなら、「端末の承認(device approval)」も使えます。公式ドキュメントによると全プランで使え、有効にすると、管理者が承認するまで新しい端末はtailnetで通信できません。社員が自分でTailscaleを入れる運用にするなら、最初に入れておきたい設定です。
リスク5:Tailscaleの外に開いた穴
見落とされやすいのがこれです。Tailscaleが守るのはTailscaleを通る通信だけです。OSのSSHや画面共有が別の経路でインターネットに開いていれば、Tailscaleを入れてもその穴はそのまま残ります。
私たちは実際にこれを経験しました。Tailscaleを入れて安心したあとで、外からMac miniに届く経路を調べたところ、SSH(22番)と画面共有(5900番)が、Tailscaleを通らずにIPv6でインターネットから直接届く状態になっていました。IPv4ではルーターのアドレス変換が防壁になりますが、IPv6には同じ防壁がないためです。sshdのログに攻撃の痕跡はありませんでしたが、IPv6のアドレスの割り当てを同じネットワーク内でだけ使える範囲に絞って塞ぎました。経緯と確かめ方は、こちらの記事にまとめています。
もう1つ、自分で外に公開する機能にも注意が要ります。Tailscale Funnelは、tailnetの中の端末で動くサービスを、インターネットの誰にでも見えるURLで公開する機能です。公式ドキュメントによると既定では無効で、使えるポートは443・8443・10000に限られます。ただし、コマンドから有効にするとポリシーファイルに許可が追加され、既定ではtailnetの全メンバーが使える状態になります。tailnet内だけで共有する「Serve」と、外に公開する「Funnel」は名前が似ていますが、意味が正反対です。
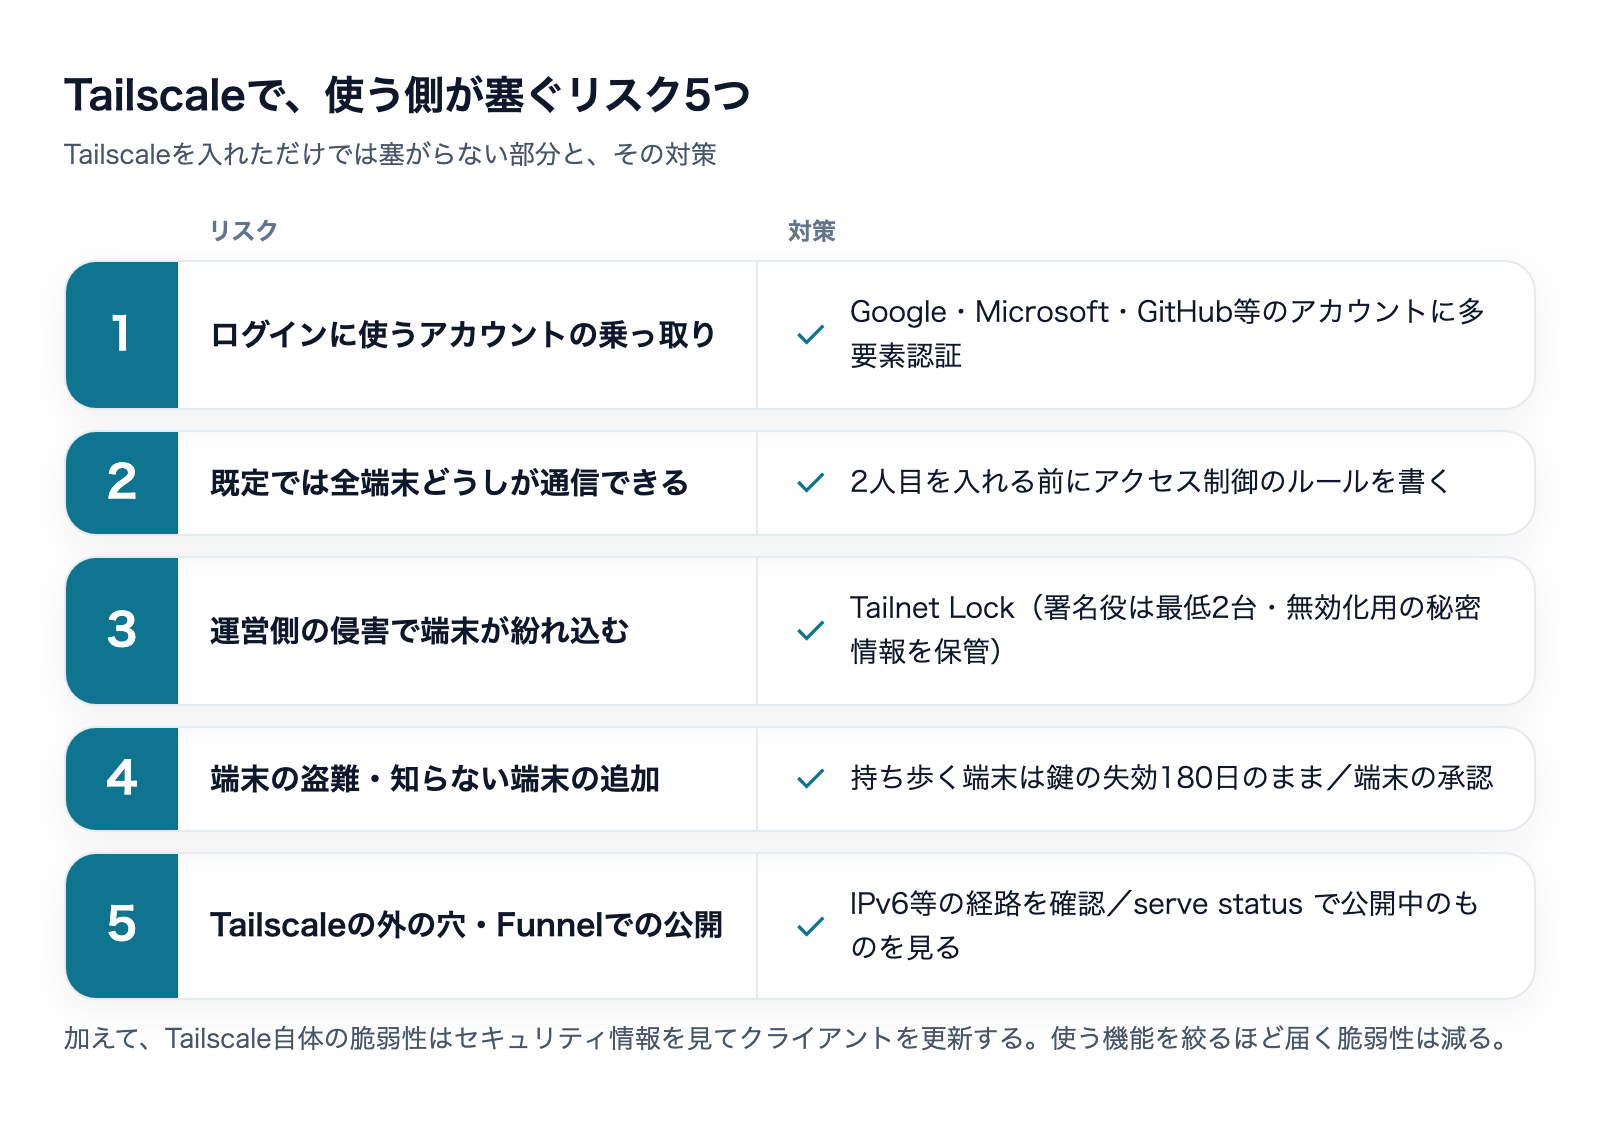
Tailscale自体にも脆弱性は出る
最後に、Tailscaleのソフトウェア自体にも脆弱性は見つかります。Tailscaleは公式サイトで「Security Bulletins(セキュリティ情報)」を公開しており、2026年は10月21日公開の TS-2026-013 まで番号が進んでいます。
ここで一覧を眺めると、気づくことがあります。2026年6月〜8月のセキュリティ情報には、Tailscale SSHに関するものが3件(TS-2026-006・TS-2026-009・TS-2026-010)、ServeまたはFunnelを動かしている端末に関するものが1件(TS-2026-008)、サブネットルーターの一種に関するものが1件(TS-2026-011)含まれています。使っていない機能の脆弱性は、自分には届きません。クライアントを更新し続けることに加えて、使う機能を必要なものに絞ることも、立派な対策です。
私たちのMac miniで確かめたTailscaleの設定(2026年10月25日時点)
ここまでの5つのリスクを、私たちの実際の構成に当てはめて確かめました。構成は、事務所のMac mini(無人で動く自動化サーバー)、持ち歩くMacBook Air、iPhoneの3台で、ログインしているのは田嶋1人です。Mac mini上で tailscale status・tailscale lock status・tailscale serve status を実行して状態を読みました。
確かめた項目 | 状態 | 判断 |
|---|---|---|
Tailscaleの版 | 1.98.8 | Tailnet Lockの条件(v1.46.1以降)を満たす |
Mac miniの鍵の失効 | 無効にしてある | 無人サーバーなので止める。物理的に事務所で守る前提 |
Tailnet Lock | 未設定 | 署名役にできる端末はMacが2台ある。次に入れる候補 |
Serve・Funnel | 設定なし | 外にもtailnet内にも公開していない |
Tailscale SSH | 使っていない | 通常のSSHを鍵認証で、Tailscaleの上で使う |
Tailscaleの外の経路 | IPv6の露出を塞ぎ済み | 別の記事で実測した対処 |
つながっている端末 | Mac miniのほかに2台 | 3台とも自分の端末。知らない端末はない |
正直に言うと、Tailnet Lockはまだ入れていません。理由は、利用者が1人で端末が3台しかなく、無効化用の秘密情報を保管する手間と、新しい端末を足すたびに署名する手間に対して、守れるもの(運営会社が侵害された場合の端末の紛れ込み)を比べると、今すぐ必須とまでは言えないと判断しているからです。ただ、このMac miniは会社の記事の作成や集計の仕事を毎日回しているサーバーです。人が増える前、またはMac miniに顧客の情報を置く前には入れる、という線を引いています。
Tailscale SSHを使っていない理由と、通常のSSHとの違いは、こちらの記事で詳しく書いています。Tailscale SSHを入れても、OS側のSSHが外に開いている問題は解決しない、という点もここで整理しました。
この確かめ方は、5分もかかりません。tailscale status で知らない端末がないかを見て、tailscale serve status で公開しているものがないかを見る。これを月に1回やるだけでも、「入れたまま忘れている」状態は防げます。
会社でTailscaleを使うときの判断基準
個人で自宅のサーバーにつなぐのと、会社として社員が使うのとでは、確かめるべきことが変わります。規模ごとに、最低限やることを並べます。
使い方 | 最低限やること | 余裕があればやること |
|---|---|---|
1人で自分の端末だけ | ログインに使うアカウントの多要素認証/Tailscaleの外の経路の確認 | Tailnet Lock |
社員が数人 | 上記+アクセス制御のルール(人ごとに届くサーバーを絞る)/端末の承認 | サーバーの鍵の失効の扱いを決める |
外部の協力者も入る | 上記+協力者用のグループと届く範囲の限定/退任時の端末削除の手順 | Tailnet Lockで署名のない端末を拒む |
あわせて、会社の業務で使う場合は料金のプランにも注意してください。無料のPersonalプランは非商用の利用が条件です。私たちも用途が業務であることから、Standardプランで見積もるのが正しいと確認しました。料金の数え方は、こちらの記事で整理しています。
取引先からセキュリティの説明を求められる業種では、「通信は端から端まで暗号化され、運営会社も中身を読めない」「運営会社はSOC 2 Type IIを取得している(報告書はNDAで開示)」の2点に加えて、「自社でアクセス制御のルールと端末の承認を入れている」ことを説明できる状態にしておくと、話が通りやすくなります。仕組みの安全性だけを説明しても、使い方の安全性を聞かれたときに答えられないからです。
Tailscaleの安全性でよくある質問
Tailscaleの運営会社に、通信の中身を見られることはありますか
公式の説明では、ありません。秘密鍵は各端末から出ず、調整サーバーが持つのは公開鍵だけです。中継サーバー(DERP)を経由する場合も、運ばれるのは暗号化済みのパケットで、復号はできないとされています。ただし、どの端末がどの端末とつながったか、接続元の公開IPアドレスといったメタデータは運営会社の側に残ります。
Tailscale VPNとは何ですか。普通のVPNと何が違いますか
Tailscaleは、WireGuardをもとにしたメッシュ型のVPNです。普通の会社のVPNは、全端末が本社のVPN機器に集まり、そこを通って社内に入ります。Tailscaleは端末同士が直接つながり、運営会社のサーバーは鍵と設定を配るだけです。そのため、本社のVPN機器のように「ここが破られると全部が見られる」1か所がありません。また、海外のサーバーを経由して接続元を隠す、いわゆる個人向けのVPNサービスとは目的が違います。Tailscaleは自分の端末どうしを安全につなぐための道具です。
無料のPersonalプランでも安全性は変わりませんか
通信の暗号化の仕組みは、プランで変わりません。端末の承認は公式ドキュメントで全プランで使えると案内されています。違いが出るのは、アクセス制御のグループの数や、通信の記録などの管理機能です。会社の業務で使う場合は、そもそも非商用の条件があるため、Standard以上を選ぶことになります。
Tailscaleの脆弱性が見つかったら、どうすればよいですか
Tailscaleの公式サイトのセキュリティ情報(Security Bulletins)を確認し、対象の版より新しいクライアントに更新します。公式のセキュリティページには、直接影響を受ける利用者には連絡先が分かれば直接連絡すると書かれています。あわせて、そのセキュリティ情報が自分の使っている機能(Tailscale SSH、Serve・Funnel、サブネットルーターなど)に関するものかを見ると、急ぐべきかが判断できます。
ポートを開けないなら、ファイアウォールは要らなくなりますか
要ります。Tailscaleが不要にするのは「Tailscaleで入るためのポート開放」だけで、OSのSSHや画面共有が別の経路で外に開いていないかは別の問題です。私たちのIPv6の件のように、IPv4では問題がなくても、IPv6では外から届いてしまうことがあります。
まとめ:Tailscaleの安全性は「仕組み」と「使い方」の2段で判断する
- Tailscaleの通信はWireGuardで端末同士が暗号化され、運営会社の調整サーバーも中継サーバー(DERP)も中身を読めない。ルーターにポートを開けずに済むことも安全性を支えている
- 本体のコードはBSD-3-Clauseで公開され、運営会社はSOC 2 Type IIを取得している。一方で、調整サーバーには接続のメタデータが残る
- 使う側に残るのは、①ログインに使うアカウント ②既定で全端末がつながるアクセス制御 ③運営会社が侵害された場合の端末追加(Tailnet Lockで防ぐ) ④端末の盗難・知らない端末(鍵の失効・端末の承認) ⑤Tailscaleの外に開いた穴とFunnelでの公開、の5つ
- Tailscale自体にも脆弱性は出る。更新を続け、使う機能を絞るほど、届く脆弱性は減る
- 私たちのMac miniは、鍵の失効を止め、Serve・Funnelは使わず、IPv6の露出は塞いだ。Tailnet Lockは未設定で、人が増える前に入れる
Tailscaleを入れること自体は、自宅や事務所のサーバーに外から入る方法として、ポートを開ける方法よりはるかに安全です。ただ、入れた瞬間に安全になるわけではありません。ログインのアカウント、アクセス制御、外の経路の3つを確かめて、初めて「安全に使っている」と言えます。
Tailscaleの導入手順や、無人のサーバーで気をつけている運用は、こちらの記事にまとめています。
Claudeのこの5つの設定、今すぐ見直した方がいい
共有・学習・入力・権限・委任。事故が起きるのはこの5つだけ(全28ページ)
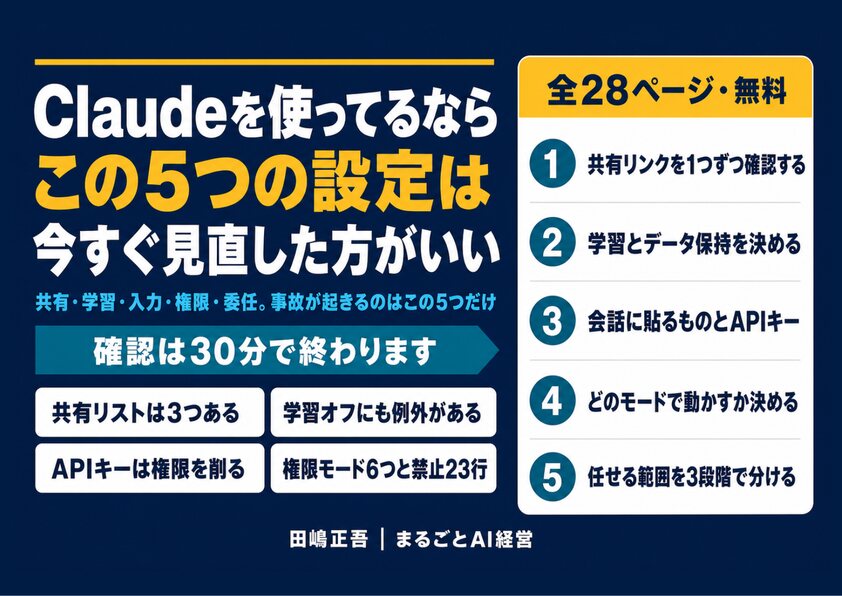
2026年7月、Claudeの共有チャットがGoogle検索から読める状態になっていました。原因は設定そのものではなく、自分が過去に共有したものを覚えていないことでした。共有リンクの棚卸しから、学習をオフにしても残る例外条項、Claude Codeの権限モードまで、今日30分で確認できる形にまとめています。
- 見落としやすい共有リストは3つある(3つ目は画面の下)
- 学習をオフにしても残る、公式の例外条項
- 権限モード6つの違いと、Shift+Tabでの切り替え方
- 私が実際に禁止しているコマンド23行を全文公開
メールアドレス登録で他にも様々な資料を閲覧できます
 +9
PDF 18点・合計468ページ + すぐ使えるzip素材 3点
どれも登録後の受け取りページから、まとめてダウンロードできます。
毎週配信の無料ニュースレター「AIネイティブ超研究」の購読特典です。メール登録後すぐ、受け取りページのご案内が届きます。そこにはこの資料に加えて、過去の特典もすべてまとめて置いてあります。あわせて、AI活用に関するお知らせやお役に立てそうなご案内をお送りすることがあります。解除はいつでも1クリック。
御社の業務に合わせたClaude Code導入支援
「AIツールを導入したが、現場で使われない」を終わらせる。
業務課題のヒアリングから設計、ハンズオン実践、運用定着まで一貫して支援します。