Claudeの安全対策が緩む条件|LSVPとは

「業務としてまっとうな調べ物なのに、AIに断られた」——生物学や医療に近いテーマを扱ったことがある方なら、一度はこの場面に出会っているはずです。
結論から言うと、あの拒否の多くは「モデルにその能力がない」のではなく「その用途には使わせない」という方針の線引きです。そして2026年9月17日、Anthropicはその線引きを審査つきで動かす正規ルートを公開しました。Life Sciences Verification Program(LSVP)です。
株式会社Fyveは中小企業のAI導入を月額で伴走する立場から、この発表を「生命科学だけの話」とは読んでいません。私たちが本当に持ち帰るべきなのは、安全対策を緩める代わりに何を差し出すのかという交換条件の設計です。本記事では、LSVPの中身を一次情報で確認したうえで、AIに断られたときに自社で何をどの順で確かめるかまで書きます。
結論——「できない」と「させない」は別物
AIに何かを断られたとき、多くの人は「このモデルには無理だったのだ」と解釈して引き返します。ところが実務で詰まる拒否の大半は、能力ではなく方針に由来します。
モデルの側には、危険に転用されうる依頼を事前に弾く仕組みが入っています。生物学の領域はその代表格です。ワクチンを作るためにウイルスの性質を調べる質問と、悪意をもって感染力を高めようとする質問は、文面だけでは区別がつかないことが多いからです。Anthropicは今回の発表で、この区別困難性を制度設計の出発点として明示しています。
だから、断られたときに問うべきは「AIには無理か」ではなく、次の2つです。
- これは能力の限界か、方針の線引きか
- 方針の線引きなら、それを正規の手続きで動かす道があるか
LSVPは、2つめの問いに対してAnthropicが用意した初めての明確な答えです。そして後述するとおり、その道は「申請すれば緩くなる」という単純なものではなく、監視とログ保持を受け入れるという対価を伴います。
LSVPとは何か(2026年9月17日発表)
一言でいうと「検証済みの組織にだけ、生物学まわりの制限を緩める制度」
LSVP(Life Sciences Verification Program)は、審査を通った生命科学の専門組織に対して、Mythos・Opus・Sonnetの各モデルを生物学関連の作業についてより許容的な安全対策のもとで使えるようにするプログラムです。2026年9月17日にベータとして公開され、同日から広く申請の受付が始まりました。
Anthropicは、一般提供されているFable系モデルでは現在ブロックされている作業——創薬、研究生物学、臨床開発、製造——を可能にするための制度だと説明しています。対象は大学の研究室からスタートアップ、製薬企業まで幅広く、すでに早期アクセスで数十組織を受け入れ済み、公開後1週間で数百組織の登録を見込むとしています。
ここで押さえておきたいのは、これが新しいモデルの発表ではないことです。モデルは既存のMythos 5.1・Opus 5・Sonnet 5のまま。変わったのは、そのモデルに掛かっている安全対策の掛かり方だけです。「同じ道具を、相手を確かめたうえで別の設定で渡す」という形の提供は、AnthropicがClaude Securityで見せた「モデルそのものは渡さず、能力だけを絞って配る」という発想と地続きです。
対象モデルと、使える場所
LSVPの許可(グラント)は、Anthropicの各提供面をまたいで使えます。具体的にはClaude Science・Claude.ai・Claude Code・APIです。
ただし提供開始時点での利用可能範囲には、はっきりした条件が付いています。
- API利用についてはAnthropicの自社コンソール、加えてClaude for EnterpriseプランとTeamプランで利用可能
- 個人プラン(Pro・Max)はまだ対象外。将来的に広げる方針は示されている
- サードパーティのプラットフォーム経由では未対応
- ベータ期間中はBAA(事業提携契約)を有効化した組織では利用できない。保護対象保健情報(PHI)を扱う顧客は、HIPAA適用外の別組織を使う必要がある
操作性にも差があります。APIとClaude Scienceでは複数のグラントをその場で切り替えられますが、Claude.aiとClaude Codeでは当初、あらかじめ選ばれた既定のグラントだけが適用されます(Claude CodeをAPI認証で使う場合を除く)。Anthropic自身、大多数の利用者はStandard Useしか必要としないため実害は小さいとしたうえで、今後改善すると述べています。
審査で見られる3点
グラントを得るには、組織単位で検証プロセスを通過する必要があります。Anthropicが挙げている確認事項は次の3点です。
- 研究者としての資格・実績
- セキュリティ基準
- 倫理的な研究監督体制
3つめが効いています。「うちは危ないことをしません」という自己申告ではなく、逸脱が起きたときに組織内で止められる体制があるかを見ている、という設計です。この点は後述する共有責任の考え方に直結します。
 読者特典・無料ダウンロードClaudeのこの5つの設定、今すぐ見直した方がいい無料でダウンロード →
Standard UseとHigh-risk Use——2種類の許可の違い
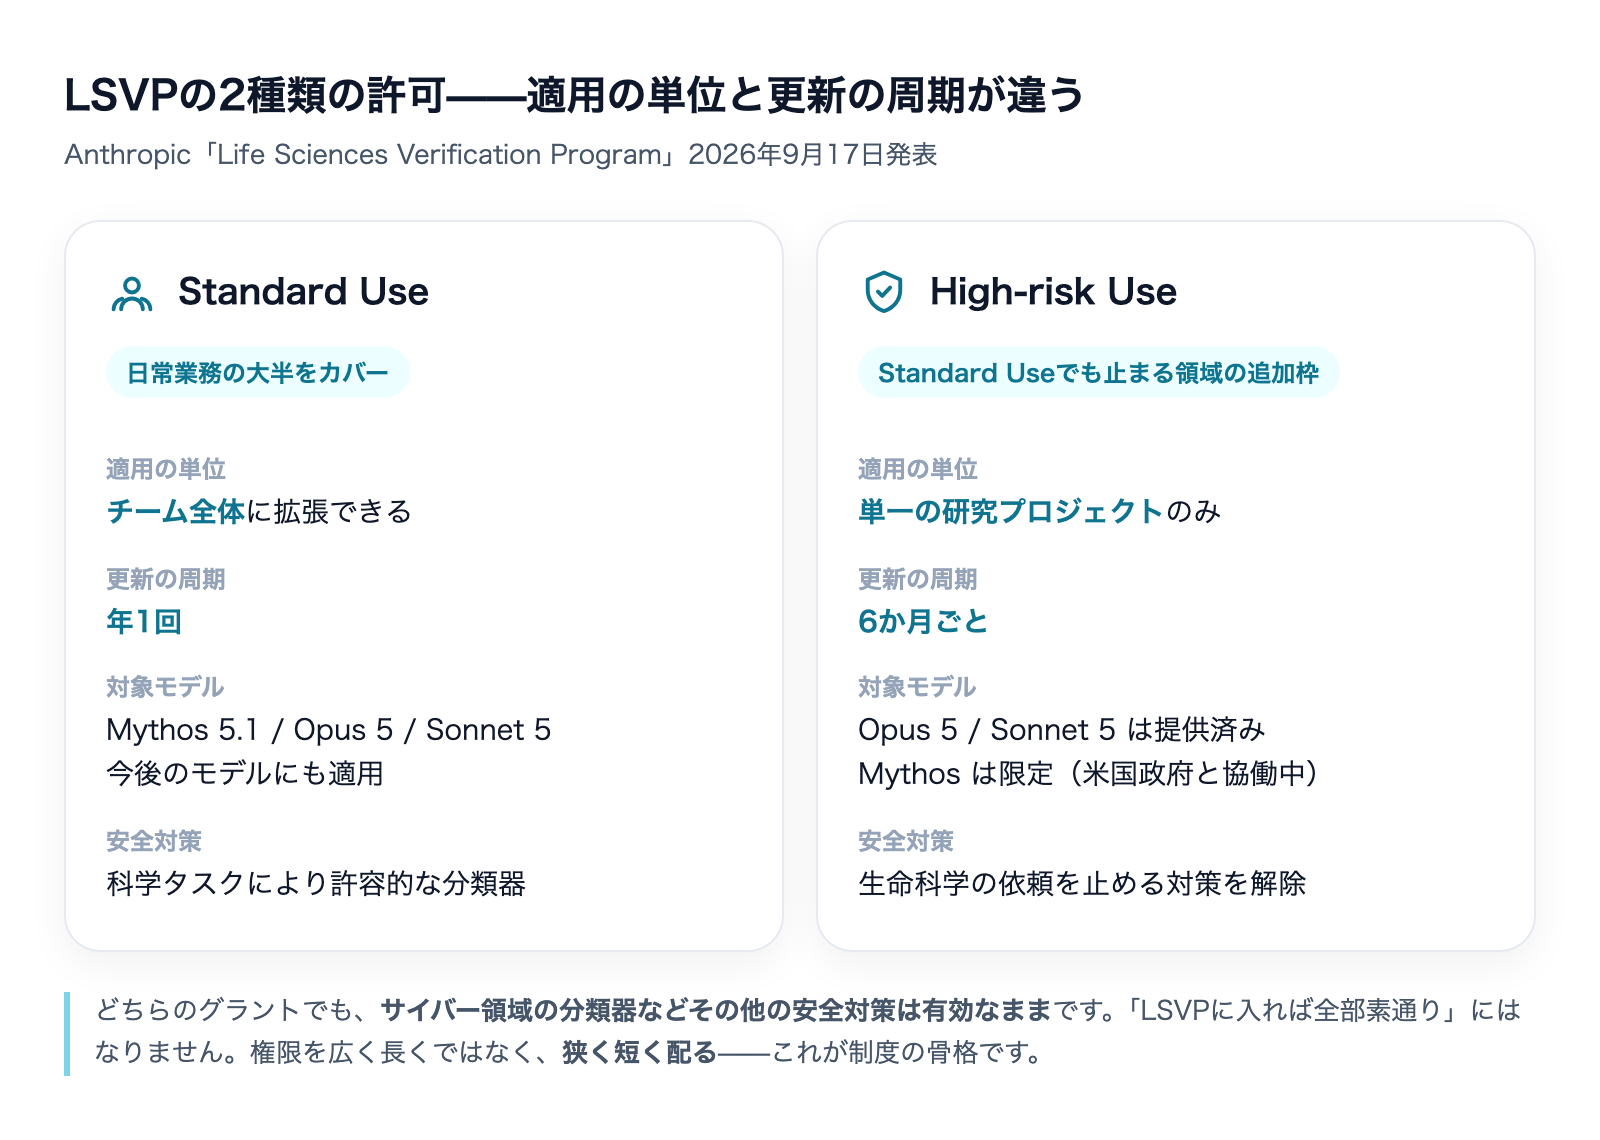
検証を通った組織は、必要に応じて2種類のグラントを申請します。この2つは適用の単位も更新の周期も違います。
Standard Use | High-risk Use | |
|---|---|---|
位置づけ | 日常業務の大半をカバーする基本枠 | Standard Useでもブロックされる領域への追加枠 |
適用単位 | チーム全体に拡張可能 | 単一の研究プロジェクトに限定 |
更新 | 年1回 | 6か月ごと |
対象モデル | Mythos 5.1・Opus 5・Sonnet 5(今後のモデルにも適用) | Opus 5・Sonnet 5は提供開始済み/Mythosは限定 |
安全対策 | 科学タスクにより許容的な分類器を適用 | 生命科学の依頼を止める安全対策をすべて解除 |
Standard Use=「ほとんどの人はこれで足りる」枠
Standard Useは、基礎科学、研究開発、サプライチェーンと製造、臨床開発、品質保証、規制対応、投資・デューデリジェンスまでを想定した広い枠です。一般提供モデルより科学タスクに許容的な分類器が適用され、チーム単位で日々の多様な作業に使えます。更新は年1回です。
対象はMythos 5.1・Opus 5・Sonnet 5で、今後登場するモデルにも適用されると明記されています。つまり一度通れば、モデル世代が変わるたびに取り直す設計にはなっていません。
High-risk Use=プロジェクト1件ごとの追加枠
High-risk Useは、Standard Useでもブロックされる領域で作業するチーム向けのアドオンです。生命科学の依頼を止める安全対策をすべて取り払う代わりに、適用範囲はチームではなく単一の研究プロジェクトに絞られ、更新は6か月ごとになります。
Anthropicが挙げている典型例は、「二重用途性のある研究をしている研究者が、日常作業用にStandard Useを1つ持ち、特定プロジェクト(たとえば、あるウイルスベクターの一群がヒトの免疫経路にどう認識されるかの特性解析)にだけHigh-risk Useを1つ以上持つ」という形です。権限を広く長く配らず、狭く短く配るという発想が、そのまま制度の形になっています。
Mythosの高リスク枠だけが別扱いになっている
ここは読み飛ばしやすいのですが、重要な留保です。High-risk UseはOpus 5とSonnet 5については提供済みですが、Mythosについては発表時点で「追加審査を経たごく少数の組織」に限定されています。Anthropicは米国政府と協働してMythosの高リスク枠をより広く提供できるようにする、と述べています。
また、生命科学以外の安全対策は解除されません。サイバー領域の分類器などはLSVPのグラント下でも従来どおり有効なままです。「LSVPに入れば全部素通り」という読み方は誤りです。
なぜ今このタイミングなのか
制度の中身と同じくらい、背景の説明が率直です。Anthropicは今回の発表で、自社プラットフォーム上でますます高度化する悪用の試みが起きており、その中には生物兵器の開発を支援しうるものが含まれると、直近の脅威レポートを引きながら述べています。
そのうえで、生物学という領域の厄介さを次のように説明しています。ウイルス性の病原体をワクチン開発のために研究する行為と、悪意をもってウイルスの伝播力を高めようとする行為は、しばしば区別がつかない。したがって最も懸念すべきなのは、正当なアクセス権が悪意ある者に流用される、あるいは奪われるというシナリオである、と。
実際、重大なバイオセーフティの事故やヒヤリハットでは、内部者による脅威や逸脱した利用が主要な要因になってきた——これがAnthropicの挙げている根拠です。
つまりLSVPは「規制を緩めてほしいという要望に応えた制度」ではなく、「一律に止める方式では、正当な研究を止めながら巧妙な悪用は取り逃す」という認識から出てきた制度だと読むのが正確です。一律のブロックは、守りとしては素朴すぎた。ここが設計転換の起点になっています。
なお、条件を満たす組織については、LSVPを自社のEnterprise Frontier Safeguards(EFS)系の機能と統合する方法も検討中だとされています。企業向けの安全機構と接続していく方向性は示されている、ということです。
受け入れ側の組織が語っていること
発表には、早期に参加した組織のコメントが並んでいます。創薬エンジンにフロンティアモデルを投入するXaira Therapeutics、新薬の発見と開発の加速を掲げるEdison Scientific、生体システムへの大規模並列インターフェースを構築するManifold Bioの3社です。
個々の事業内容よりも、共通して使われている言い回しのほうが示唆的です。「信頼できるアクセスと知能を組み合わせる」「アクセスと説明責任を組み合わせる」——つまり参加する側も、緩めてもらうことではなく緩めてもらうために引き受ける責任のほうを前に出しています。制度の建て付けが、利用者側の言葉にもそのまま反映されているのが分かります。
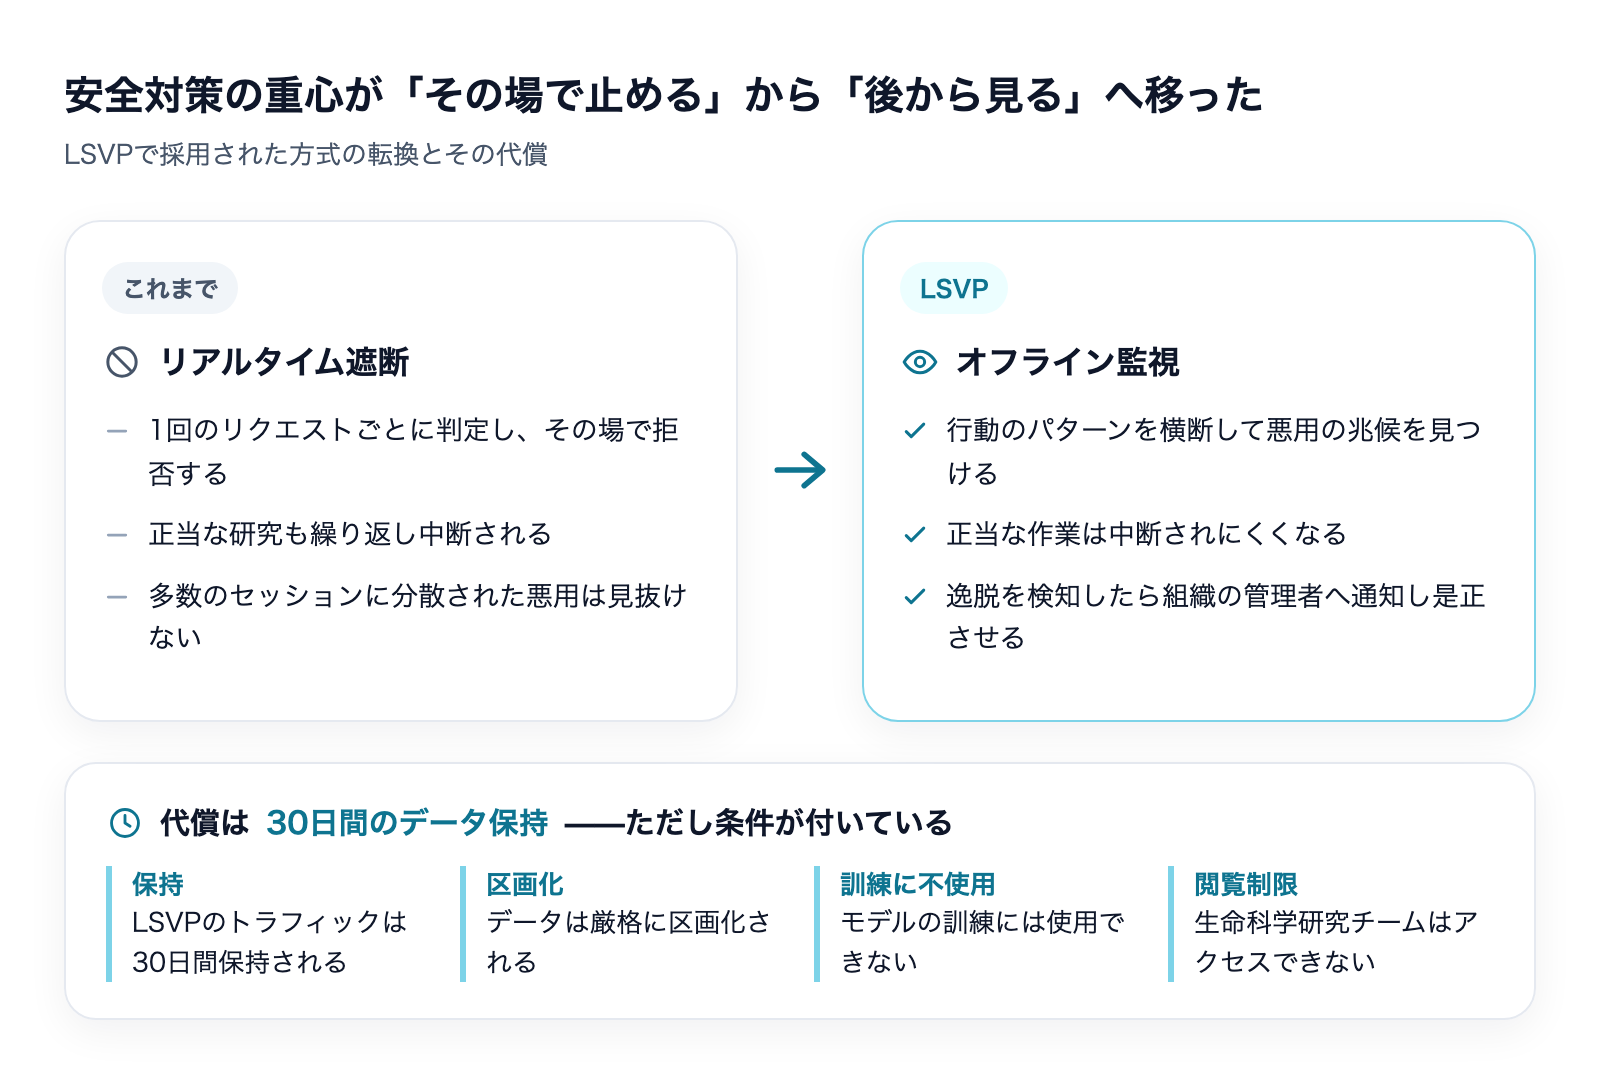
設計の核心——「リアルタイム遮断」から「オフライン監視」へ
ここがこの発表でいちばん面白い部分であり、生命科学と縁のない企業にとっても学ぶところがある部分です。
なぜ、その場で止めるのをやめるのか
Anthropicの説明はこうです。深刻な悪用は多数のリクエストやセッションに分散され、一見つながりのない形で行われるため、1回ごとの検査では見抜けない。だからLSVPでは、リクエストのたびに拒否するリアルタイム遮断から、行動パターン全体を横断して悪用の兆候を見つけるオフライン監視へと安全対策の重心を移す、というものです。
この転換には、正当な作業が中断されにくくなるという直接の利点があります。研究者の側から見れば「毎回止められる」状態が解消される。ただし、それはタダでは手に入りません。
代償は「30日間のログ保持」
パターンを見るには、後から見返せるデータが要ります。AnthropicはLSVPのトラフィックについて30日間のデータ保持を要件としています。フラグが立った活動に関連するデータを、レビューのために保持する必要があるためです。
そのうえで、保持されたデータの扱いには明確な制限が置かれています。
- データは厳格に区画化される
- モデルの訓練には使用できない
- Anthropicの生命科学研究チームのメンバーはアクセスできない
「緩める」と「見られる」がセットで提示されている、という点をよく見てください。この交換条件の構造は、そのまま企業のAI導入判断に写せます。
共有責任——組織側が「安全な使い方」を定義する
LSVPの安全対策は、企業のCISO(最高情報セキュリティ責任者)と協働して共有責任の考え方で設計された、とされています。仕組みはこうです。
- Anthropicは組織の生命科学分野での信頼性と監督体制を検証する
- 検証を通った組織は、自分たちのチームやプロジェクトにとって何が安全な利用かを自ら定義する
- 各組織のアクセスは、申請時に記載した用途(ユースケース)に紐づけられる
- Anthropicは継続的にトラフィックを監視し、申告された安全な範囲から外れた利用やパターンを検出する
- 不正な活動が見つかった場合、組織の管理者に通知し、あらかじめ合意した時間枠の中で切り分けと是正を行わせる
なお、申請に書く用途は「求人票に書く程度の高レベルな記述」でよく、機微な情報や知的財産は含めないよう明記されています。監視のために手の内を全部渡す設計にはなっていない、ということです。
想定している3つの脅威
LSVPの安全対策が守ろうとしている脅威モデルは、具体的に3つ挙げられています。
- アクセスの侵害: マルウェアやアカウント乗っ取りにより、アクセス権が悪意ある第三者に流れる
- 内部脅威: 逸脱した、あるいは強要された従業員が意図的に有害な行動を取る、またはアクセス権を渡してしまう
- エージェントの誤用: エージェントが、とくに群で動く場合や長時間のタスクにおいて、意図しない危険な行動を取る
3つめは生命科学に限った話ではありません。私自身、無人で動かす自動化ジョブを日常的に運用していますが、人が見ていない時間に長く走るエージェントほど、1回の判断ミスが積み上がって後戻りできなくなるのは実感と一致します。だからこそ私は、エージェントに渡す権限を「広く一度」ではなく「狭く何度も」配る設計を勧めてきました。LSVPがHigh-risk Useをプロジェクト単位・6か月更新にしているのは、まさに同じ思想です。
実務の話——AIに断られたとき、私が順に確かめる4つ
ここからは制度の解説ではなく、日々の使い方の話です。LSVPに申請するかどうかに関係なく、拒否に出会ったときの切り分けは同じ順番でやると早く片付きます。
①「モデルの方針」か「ツールの権限」か
まず切り分けるべきはここです。実際には、この2つが混同されている場面をよく見ます。
- モデルの方針による拒否: 「その内容にはお答えできません」といった形で、内容そのものを理由に断られる。これはLSVPのような制度の対象になりうる領域
- ツールの権限による停止: Claude Codeなどでファイル書き込みやコマンド実行の許可を求められて止まっている。これは自分の設定の問題で、モデルの方針とは無関係
後者を前者と勘違いして「AIが使えない」と結論づけてしまうケースは、導入初期に本当に多いです。止まっている画面をよく読み、許可を求めているのか、拒否しているのかを必ず見分けてください。
②文脈を足すと通ることがある(ただし、ごまかすのとは違う)
業務上の正当な目的が文面から読み取れないために弾かれている、というケースは珍しくありません。何のための作業で、どういう立場で聞いているのかを明示すると通ることがあります。
ただし、これは目的を偽って回避するのとは違います。LSVPの設計思想が示しているとおり、これからの安全対策は1回のやりとりではなく行動パターンを見る方向に進んでいます。ごまかして通す運用は、会社として最も取ってはいけない選択です。
③そこに「正規ルート」がある領域か
生命科学の領域では、今回まさにその正規ルートができました。自社の用途がLSVPの対象に当たるなら、回避策を探すより申請を検討するほうが筋が通っています。
一方で、正規ルートが存在しない領域も当然あります。その場合、④に進みます。
④引き返す判断をする
実務として大事なのは、ここで粘らないことです。方針で止められている領域を無理に突破しようとする時間は、ほぼ確実に回収できません。別のアプローチに切り替えるか、そもそもAIでやるべき作業かを問い直す——これが4番目の選択肢です。
月額の顧問として企業に入っていると、AIが断ってきた場面で会社が固まってしまい、その1点で導入全体が止まる、という光景をよく見ます。拒否は設計を見直す合図であって、失敗の証拠ではありません。専属AI活用顧問サービスの現場でも、最初にやるのはたいていこの切り分けです。
申請を検討する組織が、社内で先に決めておく4つ
LSVPの対象になりうる組織向けに、公式の要件から逆算して「申請書を書き始める前に社内で合意しておくべきこと」を整理しておきます。どれも、後から決めようとすると止まる項目です。
①用途をどの粒度で書くか
グラントは申請時に記載した用途に紐づけられ、監視もその範囲を基準に行われます。一方で、記載する用途は求人票に書く程度の高レベルな記述でよく、機微な情報や知的財産は含めないよう求められています。
ここで粒度を誤ると両側に失敗します。細かく書きすぎれば研究の手の内を渡すことになり、粗く書きすぎれば実際の作業が「申告範囲外」と判定される余地を残します。社外に出しても困らない言葉で、かつ日々の作業が確実に収まる範囲——この線を先に決めておく必要があります。
②フラグが立ったとき、誰がどれだけの時間で動くか
逸脱が検知された場合、Anthropicは組織の管理者に通知し、あらかじめ合意した時間枠の中で切り分けと是正を行わせるという設計になっています。つまり「合意した時間枠」を持たない組織は、そもそもこの制度の前提を満たしていません。
担当者は誰か、不在時は誰が代理か、どの時間内に一次回答を返すのか。ここはAI固有の話ではなく、セキュリティインシデント対応の基本形です。既にその体制がある組織は流用できますし、無い組織はLSVP以前にそちらを作るのが先です。
③30日のログ保持を、社内規程と突き合わせる
LSVPのトラフィックには30日間のデータ保持が要件として課されます。区画化され訓練には使われないとはいえ、保持されること自体が自社の情報管理規程や、受託研究の契約条件と衝突しないかは別途確認が要ります。
とくに他社から預かったデータを扱う場合、「自社はよくても委託元がNO」というパターンがあります。ここは法務・知財の確認が先です。
④PHIを扱うなら組織を分ける
ベータ期間中、BAAを有効化した組織ではLSVPを利用できません。保護対象保健情報を扱う顧客は、HIPAA適用外の別組織を使う必要があると明記されています。臨床に近い業務を持つ組織ほど、アカウント構成をどう分けるかを最初に設計しておかないと、後から移すのは手間になります。
中小企業の導入判断にどう効くか
「緩める」は「見られる」とセットになる
LSVPが示した交換条件は、生命科学に限らない普遍的な形をしています。制限を外してほしければ、監視とログ保持を受け入れる。この構造は、今後ほかの高リスク領域にも広がる可能性が高いと私は見ています。
したがって、企業側が準備しておくべきなのは「どうすれば制限を外せるか」よりも、自社はどこまでのログ保持なら受け入れられるのかを先に決めておくことです。ここが曖昧なまま制度に申し込むと、社内の情報管理規程と衝突して後から止まります。
学習オフ(ZDR)と監視用の保持は別の話
ここは混同されやすいので、表で分けておきます。
学習利用(オプトアウト・ZDR) | LSVPの監視用データ保持 | |
|---|---|---|
何の話か | 入力した内容をモデルの訓練に使うかどうか | 悪用の兆候を後から検査できるようにするか |
期間 | プラン・契約によって異なる | 30日間(LSVPトラフィックの要件) |
訓練への利用 | オフにできる | そもそも訓練には使えないと明記 |
目的 | 知的財産・機密の保護 | 悪用パターンの検出 |
つまり「学習オフにしているから保持もゼロのはず」という理解は成り立ちません。訓練に使わないことと一定期間保持しないことは別々の約束です。契約前の確認では、この2つを必ず分けて聞いてください。
エージェントを業務で動かしている会社ほど、他人事ではない
先ほど挙げた3つの脅威のうち、アクセスの侵害と内部脅威は、生命科学かどうかに関係なくAIを業務に入れた瞬間に発生します。アカウントが乗っ取られれば、その権限でAIが動く。退職予定の従業員がアクセス権を持ったままなら、同じことが起きる。
LSVPが「組織の監督体制」を審査項目に入れたのは、モデル側だけでは守り切れないからです。逆に言えば、AIを本格的に業務へ入れる会社には、遅かれ早かれ同じ水準の社内体制が求められるということでもあります。誰がどのモデルを使えるかを統制する話は、その入口にあたります。
よくある誤解を3つ
誤解1: LSVPに入れば何でも通る
通りません。High-risk Useが解除するのは生命科学の依頼を止める安全対策であって、サイバー領域の分類器などその他の安全対策は有効なままです。また、High-risk Useは申請したプロジェクトの範囲にしか効きません。
誤解2: これは生命科学以外にも適用される制度だ
されません。名前のとおり生命科学の専門組織向けの制度で、審査項目も研究資格・セキュリティ基準・倫理的な研究監督体制です。一般企業が「うちも制限を緩めてほしい」と申し込む枠ではありません。
ただし、制度の設計思想は一般企業にとっても参考になります。本記事で繰り返し書いてきたのはその点です。
誤解3: 個人でも今すぐ申請できる
発表時点では、チームおよび機関向けです。個人のProプラン・Maxプランへの拡大は「今後進める」と述べられている段階で、現時点では対象外です。APIについては自社コンソール、加えてClaude for EnterpriseプランとTeamプランで利用できます。
まとめ
2026年9月17日に始まったLSVPは、表面的には生命科学の専門組織向けのベータプログラムです。しかし中身を読むと、これからのAI安全対策がどこへ向かうのかがはっきり書かれています。
- 拒否は能力の限界ではなく方針の線引きであり、審査を通せば動かせる領域がある
- 許可は広く長くではなく狭く短く配る(チーム年1回/プロジェクト6か月)
- 安全対策の重心がリアルタイム遮断からオフライン監視へ移る
- その代償は30日間のログ保持。ただし訓練には使われず、区画化される
- 守る責任はモデル提供側だけでなく、組織の監督体制と共有される
自社でAIに断られたときは、まず「方針か権限か」を切り分ける。方針なら、正規ルートの有無を確かめる。無ければ引き返す。この順番を持っているだけで、止まる時間はかなり短くなります。
そして中長期では、どこまでのログ保持なら受け入れられるのかを社内で先に決めておくこと。制限の緩和と引き換えに差し出すものが何なのかを、契約の場ではなく平時に議論しておく——株式会社Fyveが顧問先にお伝えしているのは、そういう準備です。
※本記事の制度内容は2026年9月17日のAnthropic公式発表時点の情報です。ベータプログラムのため条件は変わりえます。申請の際は最新の公式案内でご確認ください。
Claudeのこの5つの設定、今すぐ見直した方がいい
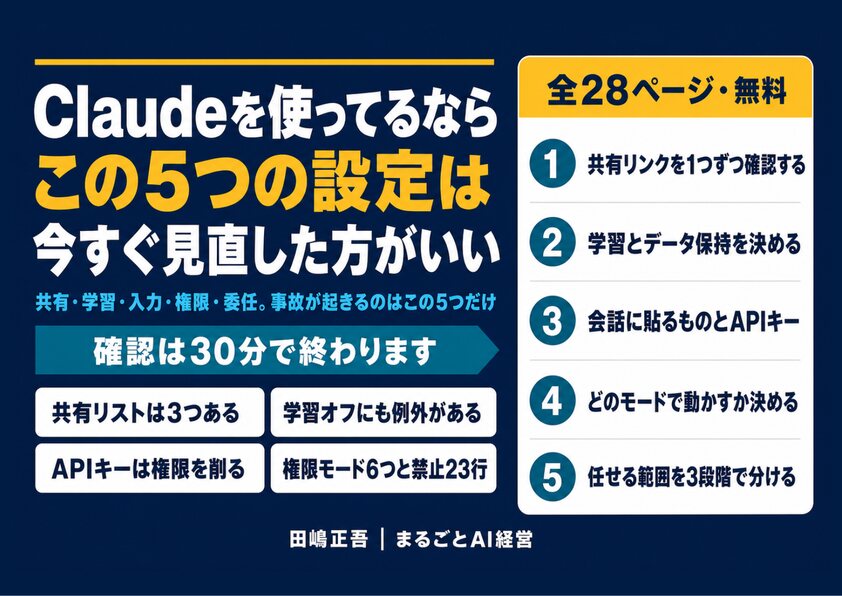
共有・学習・入力・権限・委任。事故が起きるのはこの5つだけ(全28ページ)
2026年7月、Claudeの共有チャットがGoogle検索から読める状態になっていました。原因は設定そのものではなく、自分が過去に共有したものを覚えていないことでした。共有リンクの棚卸しから、学習をオフにしても残る例外条項、Claude Codeの権限モードまで、今日30分で確認できる形にまとめています。
- 見落としやすい共有リストは3つある(3つ目は画面の下)
- 学習をオフにしても残る、公式の例外条項
- 権限モード6つの違いと、Shift+Tabでの切り替え方
- 私が実際に禁止しているコマンド23行を全文公開
メールアドレス登録で他にも様々な資料を閲覧できます
 +4
PDF 13点・合計358ページ + すぐ使えるzip素材 3点
どれも登録後の受け取りページから、まとめてダウンロードできます。
毎週配信の無料ニュースレター「AIネイティブ超研究」の購読特典です。メール登録後すぐ、受け取りページのご案内が届きます。そこにはこの資料に加えて、過去の特典もすべてまとめて置いてあります。あわせて、AI活用に関するお知らせやお役に立てそうなご案内をお送りすることがあります。解除はいつでも1クリック。
「Claude を自分で使いこなしたい」「自社の業務に組み込みたい」
── そんな方は、まず初回無料相談でお話ししてみませんか。
御社の業務に合わせたClaude導入支援
「AIツールを導入したが、現場で使われない」を終わらせる。
業務課題のヒアリングから設計、ハンズオン実践、運用定着まで一貫して支援します。