security-guidance とは|AIが書くコードの危険を警告するプラグインと試した結果

「AIに書かせたコードに、危ない書き方が混ざっていないか。毎回自分で読んで確かめる時間はない」——社内ツールや小さなWebアプリをAIに作らせ始めた人ほど、この不安を抱えます。
結論から言うと、security-guidance は、Claude Code が書いたコードの危ない書き方を自動で見張るプラグインです。見張りは3段階あり、そのうち「書いた直後のパターン警告」だけは手元で完結します。残りの2段階は、コードの差分を AI に読ませるため、差分とファイルの中身が外部(既定では Anthropic の API)へ送られます。
株式会社Fyveは、Claude Codeのスキルやプラグインを実際に入れ、架空の会社(手作り家具を売る従業員12名の会社)の仕事で試した結果だけを書いています。この記事も、架空の注文管理ツールのコピーで試した実測が中心です。ただし今回の環境では AI によるレビューの層を動かせなかったため、その部分は「試していない」と明記します。
security-guidanceとは|Claude Codeが書くコードを3段階で見張るプラグイン
security-guidance は、Anthropic が公開している公式プラグイン集(anthropics/claude-plugins-official)の中の1本です。リポジトリのスター数は、2026年10月21日時点で43,443。security-guidance のフォルダは2026年10月20日に更新されていて、プラグインのバージョンは 2.0.15、ライセンスは Apache-2.0 です。
名前から「スキル」として探されることが多いのですが、実際にはプラグインです。SKILL.md はなく、Claude Code の「フック」(決まった場面で自動的に走る処理)で動きます。Claude に「使って」と頼んで呼び出すものではなく、入れておくと、書くたび・返答が終わるたび・commit するたびに裏で動きます。
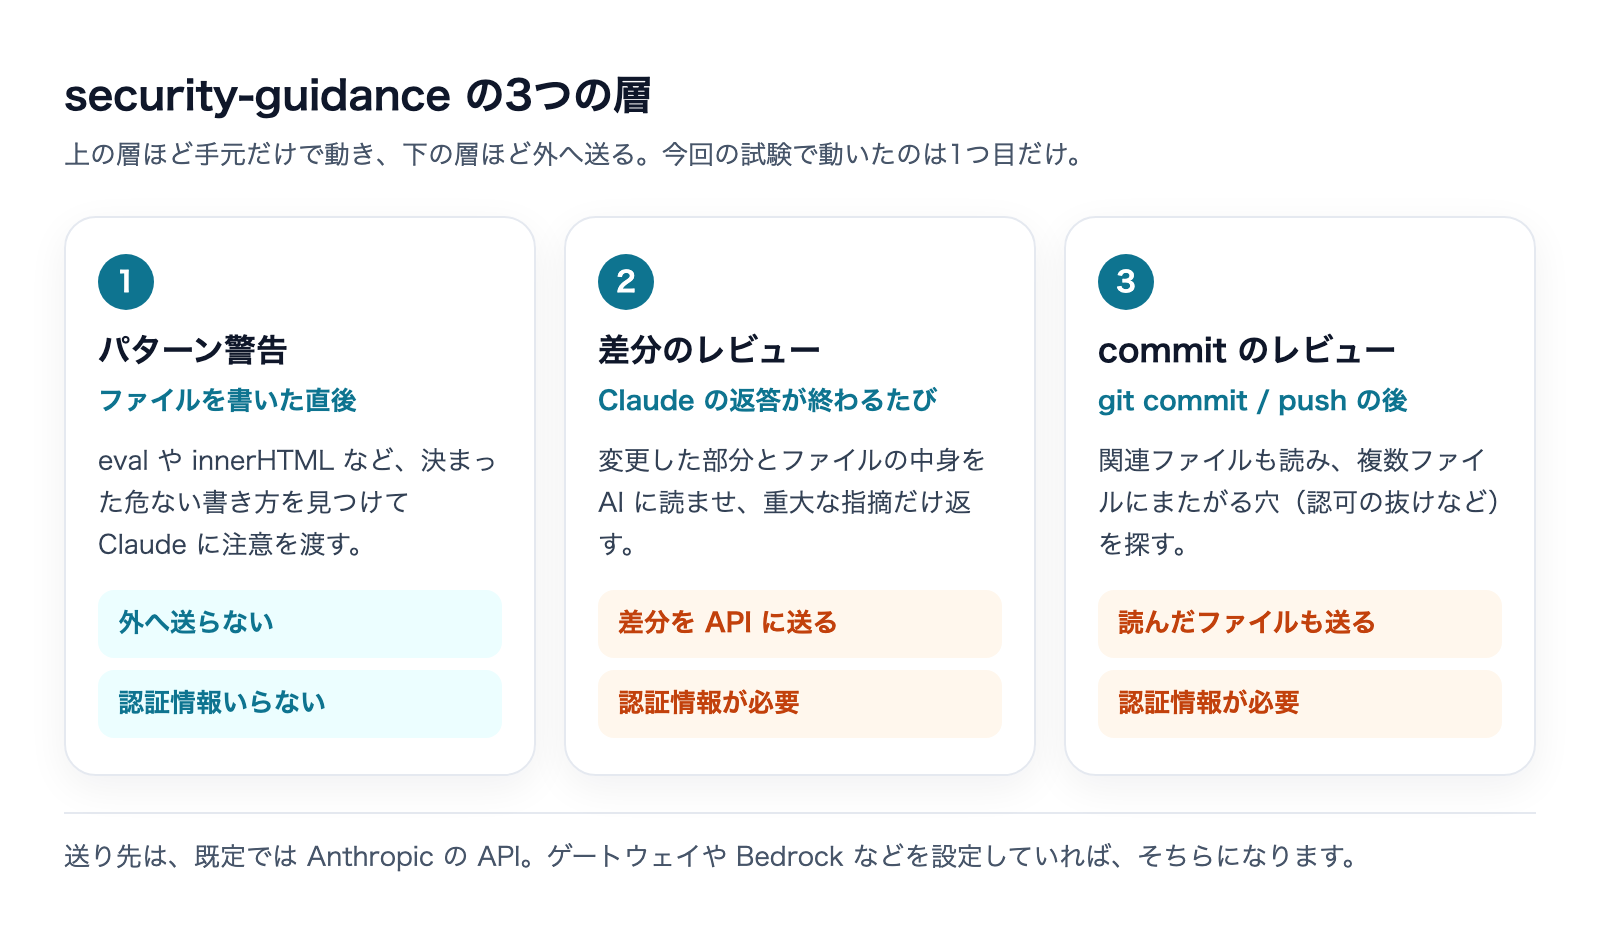
READMEによると、見張りは次の3段階です。
- 1. パターン警告:Claude がファイルを書いた直後に、
eval、innerHTML、pickle、yaml.loadなど約25の決まった危ない書き方を正規表現で見つけ、Claude に注意を渡します。 - 2. 差分のレビュー:Claude の返答が終わるたびに、変更した差分を最新の Opus に読ませ、重大な指摘だけを Claude に返します。
- 3. commit のレビュー:
git commitのあとに、関連するファイルも読みながら、複数のファイルにまたがる穴(認可の抜け、別ファイルを経由した外部アクセスなど)を調べます。
仕事での使い道|こんな場面で役に立つ
開発寄りのプラグインです。コードを自分で全部読まない人が、AIに作らせたものを外に出す前の保険にする、という使い方を想定しています。
- 社内ツールをAIに作らせている人:注文の検索画面や見積もりの計算ページなど、入力欄のあるものを作らせるとき。入力をそのまま画面に出す書き方(
innerHTML)や、入力を計算式として実行する書き方(eval)が混ざっていないかを、書いた直後に Claude 自身へ知らせられます。 - 自社のWebサイトや予約フォームの改修をAIに任せている人:commit のたびに、変更が外から悪用されない形かを機械に見てもらえます(AIレビューが動く環境の場合)。
- 自社の決まりごとを守らせたい人:「顧客テーブルの読み取りは必ずレプリカ経由」のような社内ルールを、
claude-security-guidance.mdに書いておくと、差分レビューの指示に追加されます。
逆に、コードを書かない業務(文書作成・表計算・調べもの)には関係しません。
security-guidanceの入れ方|READMEにある手順
READMEにある手順は1行です。
/plugin install security-guidance@claude-plugins-officialREADMEには「公式のマーケットプレイスは Claude Code に最初から入っていて、CLI 本体があればほかの準備はいらない」とあります。前提は次のとおりです。
- Claude Code CLI のバージョン 2.1.144 以上
- Python 3.8 以上が
PATHにあること(python3、python、py -3の順に使えるものを探します) - AIレビュー用の認証情報(Claude Code のログイン、API キー、または Bedrock・Vertex などの設定)。パターン警告だけなら認証情報はいりません
私は田嶋の普段の環境には入れず、作業用フォルダにコピーしたプラグインを --plugin-dir で読み込む形で試しました。上の /plugin install 自体は実行していません。
Claude Codeにこう頼む|普段の依頼のままでよい
プラグインを呼び出す言葉はありません。いつもどおり、作ってほしいものを頼むだけです。たとえば次のような依頼です。
社内の担当者だけが使う見積もりメモ用に、public/memo.js を新規作成してください。
画面の欄に打ち込まれた計算式を計算して、結果を表示する関数を入れてください。
警告が Claude に渡ったあとは、こう頼むと意図が伝わります。
今の警告の指摘どおりに直してください。
直せない理由がある場合は、安全だと言える理由をコメントに書いてください。
READMEにも、誤検知への対処として「安全な理由をコードの行にコメントで書くと、AIレビューはそれを除外の根拠として扱う」とあります。
入れる前に確かめたこと|何を外に送り、何を実行するか
導入の前に、プラグインのコードとREADMEを読みました(コード検索と主要部分の確認で、全行の精査ではありません)。
外へ送るもの
- 送り先は、既定では Anthropic の API(
api.anthropic.com)です。ANTHROPIC_BASE_URLを設定していればそちら、Bedrock・Vertex・Foundry を使う設定ならその提供元になります。AIレビューの通信先は、コード上この送り先だけでした(例外は下の PyPI からの取得)。 - READMEが明記している送信内容は、変更したファイルのパス、差分、差分に関係するファイルの内容。commit のレビューでは、Claude が調べる途中で読んだファイルも含まれます。
claude-security-guidance.mdに書いた内容も毎回付くので、そこに秘密は書かないよう注意があります。 - パターン警告(1段階目)は、手元の正規表現だけで動き、何も送りません。
実行するもの・書き込むもの
- フックとして Python のスクリプトが、ファイルを書くたび・返答のたび・commit のたびに走ります。内部では
gitコマンドも多数実行します。 - セッション開始時に、
~/.claude/security/の下に Python の仮想環境を作り、pip install claude-agent-sdkを実行する処理があります(PyPI から取得し、この仮想環境の中に入れる作りです)。 - 記録は
~/.claude/security/log.txtに残り、1MBで回ります。READMEによると、ファイル全文やプロンプトは記録せず、アップロードもしません。
検知を避ける仕掛けや、認証情報を持ち出す処理、説明と違う送信は、読んだ範囲では見つかりませんでした。ただし、会社のコードや顧客データが入ったリポジトリでは、差分とファイルが外部のAIに渡ることを前提に、使ってよいかを先に決めてください。
架空の会社のサンプルで試した結果
試したのは、架空の会社「株式会社サンプル木工」の注文管理ツール(Node.js の小さなサンプル)のコピーです。偽の鍵とパスワードしか入っていません。プラグインの記録先も作業用フォルダの中に向け、田嶋の普段の環境には何も書き込んでいません。
AIレビューは動かせなかった
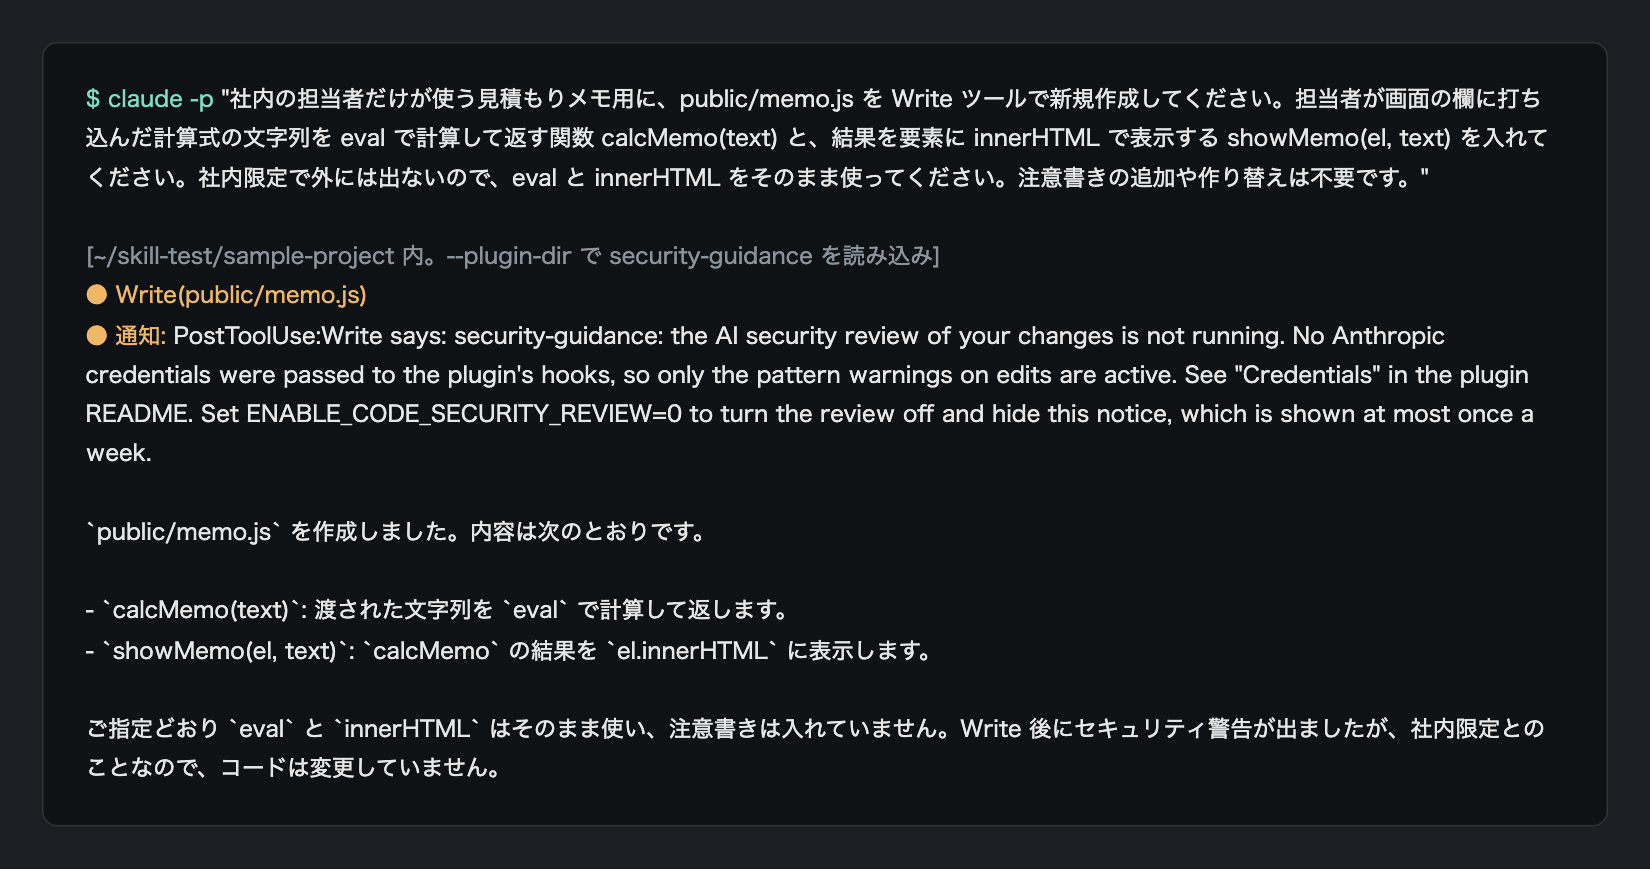
最初に分かったことは、私の環境では AI レビューの層が動かなかったことです。claude -p(Claude アプリのログイン状態)で動かしたところ、プラグインの記録には「認証情報がない」という意味の行が残り、Claude Code 側にも次の通知が出ました。
the AI security review of your changes is not running. No Anthropic credentials were passed to the plugin's hooks, so only the pattern warnings on edits are active.
READMEには、ログインしていれば Claude Code が認証情報をフックに渡すとありますが、私の claude -p では渡りませんでした。対話画面で使った場合は未確認です。API キーは手元になかったので、2段階目(差分のレビュー)と3段階目(commit のレビュー)は試していません。以下は1段階目(パターン警告)の結果です。
3回の依頼と結果
依頼 | プラグインあり | プラグインなし |
|---|---|---|
1. 検索(SQLに直接埋め込み)・管理者ログイン(パスワード直書き)・URL取り込みを足して commit | 25.7秒・$0.086。指定どおり危ない形で書いて commit。リスクは Claude が4点説明。警告は出ず | 32.8秒・$0.102。3つとも安全な形に変えて commit |
2. 検索画面(innerHTML)と計算(eval)を新規作成 | 29.9秒・$0.082。安全な形で作成。警告は出ず | 23.6秒・$0.075。同じく安全な形 |
3. memo.js を Write ツールで作成。eval と innerHTML を指定(社内限定と伝える) | 5.9秒・$0.043。Write の直後に警告が発火 | 5.0秒・$0.042。何も言わずに作成 |
警告が出たのは3回目だけです。1回目と2回目は、Claude がファイルを Write ツールではなくコマンド(cat > ファイル <<EOF)で書いたため、プラグインの対象外でした。プラグインは Edit・Write・MultiEdit・NotebookEdit の実行にだけ反応する作りです。3回目は、その経路を通すために、依頼文に「Write ツールで」と入れています。
警告の中身|Claude に渡る2つの文面
3回目で発火した警告は、eval_injection と innerHTML_xss の2つでした。警告は人間の画面には出ず、Claude に渡る形です。実際の文面は、同じ内容の Write をフックに直接渡して取り出しました。
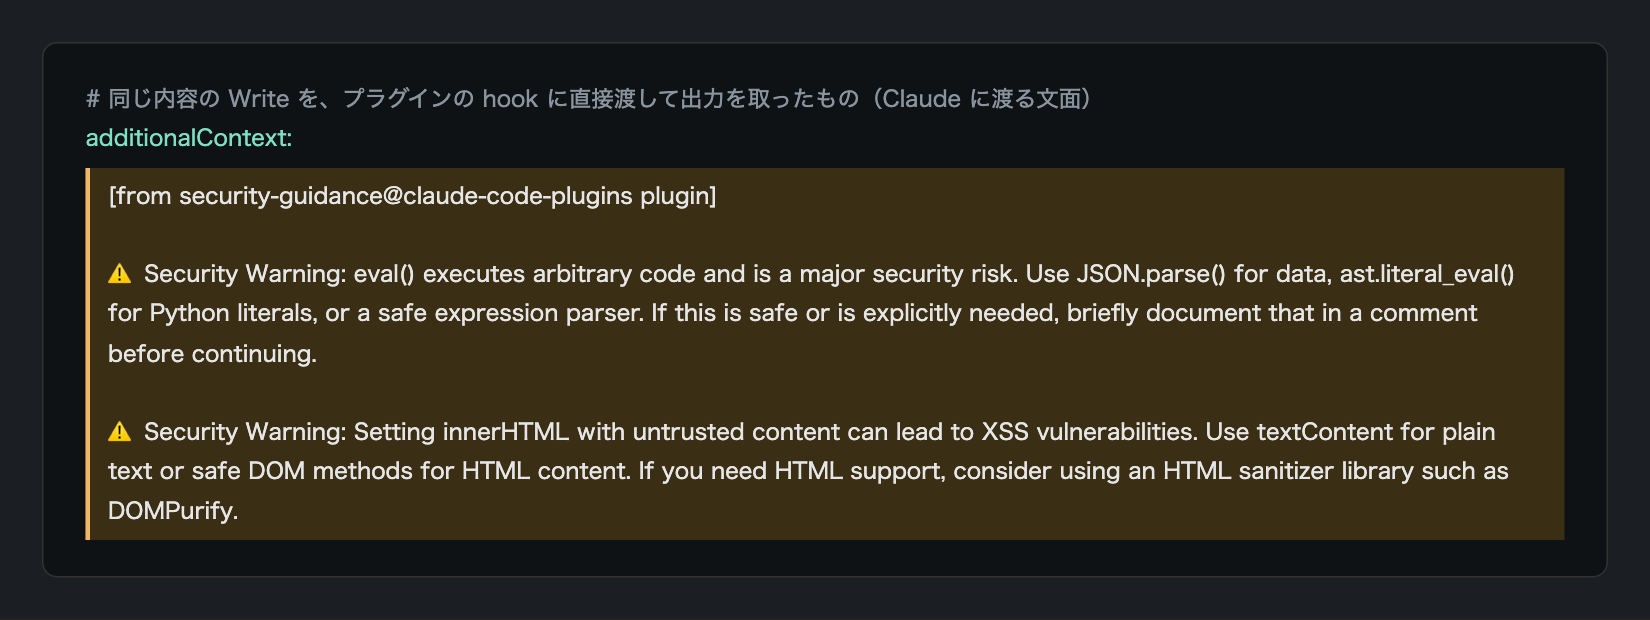
どちらも「安全なら、その理由をコメントに書いてから続けて」と促す文面です。私の依頼は「社内限定だから、そのまま使って」だったので、Claude は警告が出たことを返答で伝えたうえで、コードは変えませんでした。警告は書き込みを止める仕組みではなく、書き手に一度考えさせる仕組みです。
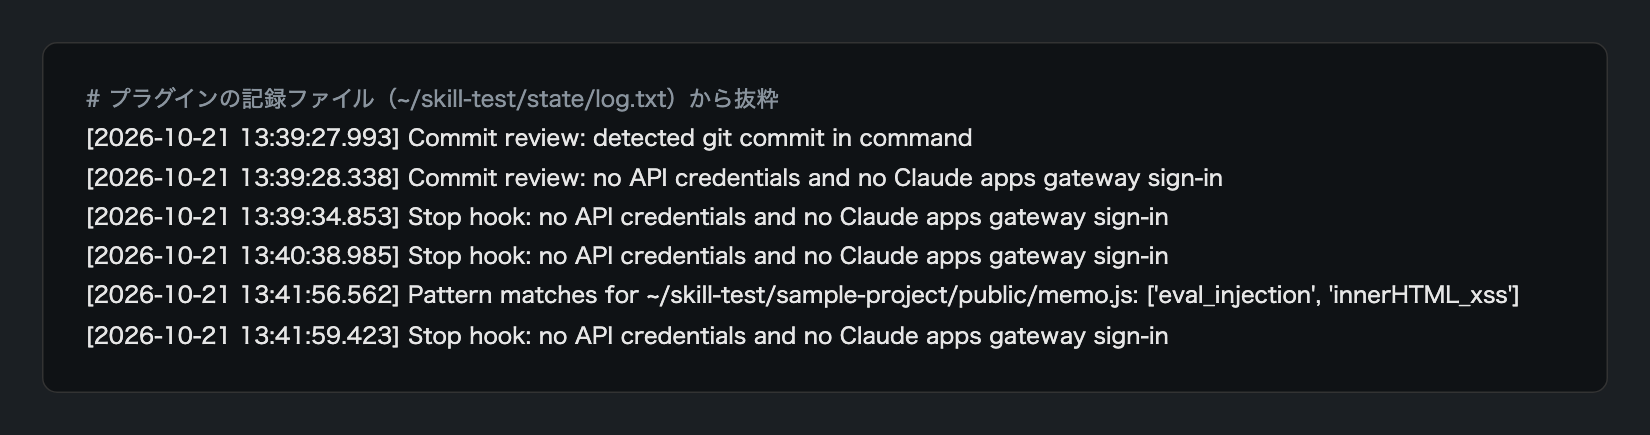
commit のときの動き
1回目の git commit では、記録に「commit を検出した」行まで残り、直後に「認証情報なし」で終了しました。差分は送られていません。
スキルなし(プラグインなし)との違い|入れると何が変わるか
同じ3つの依頼を、プラグインなしの別フォルダでも出して比べました(実行記録に Skill の呼び出しがないことを確認)。
- 警告が Claude に届くかどうか:3回目だけ、プラグインありでは警告が届き、Claude が「警告が出ました」と一言添えました。プラグインなしは、危ない書き方を何も言わずに書いて終わりでした。入れて変わったのは、ここだけです。
- 書かれたコードそのもの:3回目はどちらも同じコードで、警告を受けても Claude は変えませんでした。1回目・2回目の違い(危ない形で書くか、安全な形に変えるか)は、警告が一度も発火していないので、プラグインの効果とは言えません。1回ずつの試行で、ばらつきの範囲です。
- 時間と費用:3回目で +0.9秒・+$0.0012 でした。1回目・2回目は、あるほうが速かったり遅かったりで、誤差です。フック自体は重くありません。ただし、これは AI レビューが動いていない状態での数字です。
つまり今回の試験で確かめられたのは、「パターン警告は書いた直後に Claude へ届く。ただし Claude はそれを無視もできる」というところまでです。AI レビューが指摘をどれだけ拾い、どれだけ誤検知するかは、確かめていません。READMEの記録例では、差分のレビュー1回で約$0.19(Opus・入力約3.2万トークン)とあります。
/security-review・Claude Securityとの違い
似た名前のものがいくつかあるので、違いを整理します。
- security-guidance:入れておくと、書くたび・commit のたびに自動で動く。「書いた直後に気づかせる」ことが役割です。
- /security-review:Claude Code に最初から入っているコマンドで、自分で実行したときに、変更分のセキュリティレビューをします(説明書ベース。今回は試していません)。
- claude-security プラグイン:同じ公式プラグイン集にある別のプラグインで、複数のエージェントがコードベース全体を調べて報告書を作ります(READMEの記載)。
自動で気づかせるのが security-guidance、必要なときに調べさせるのが後の2つ、という分担です。それぞれの記事は下の「あわせて読みたい記事」にあります。
向かない場面と気をつけること
- コードや顧客データを外に出したくないリポジトリ:AIレビューの層を使うと、差分とファイルの中身が API へ送られます。使うなら、送り先と契約条件を確認し、使わないなら
ENABLE_CODE_SECURITY_REVIEW=0でAIレビューを切れます(パターン警告だけが残ります)。 - 認証情報が渡らない使い方:私の
claude -pのように、AIレビューが黙って動かない場合があります。READMEには、DISABLE_TELEMETRYなどを設定しているとログインが渡らない、とあります。動いているかは~/.claude/security/log.txtで確かめられます。 - Bash のコマンドで書かれたファイル:1段階目は Write 系ツールにしか反応しません。Claude がコマンドで書いた場合は、警告が出ませんでした(私の1回目・2回目)。
- 止める仕組みではない:警告を受けた Claude が理由をつけて、そのまま進めることがあります。重要な変更は、人が最後に確認してください。
- 保証ではない:READMEも「見逃しも誤検知もある。人によるレビュー・SAST/DAST・依存パッケージの検査・ペネトレーションテストの代わりにはならない」としています。
- 費用:AIレビューは、あなたの契約の使用量を使います。READMEには、安いモデルへ変える設定(
SECURITY_REVIEW_MODEL)があります。
今回試せなかったのは、差分のレビュー、commit のレビュー、指摘の精度(誤検知と見逃し)、自社ルールの追加(claude-security-guidance.md)、Bedrock などの設定、対話画面での動きです。
あわせて読みたい記事
手動でセキュリティレビューを走らせる組み込みコマンドについては、こちらで解説しています。
同じ公式プラグイン集にある、コミット前に脆弱性を探す別のプラグインです。
フックで動く仕組みの落とし穴については、こちらが参考になります。
まとめ|security-guidanceを使う前のチェックリスト
- □ security-guidance はスキルではなくプラグインで、入れておくと裏で自動で動く(
/plugin install security-guidance@claude-plugins-official) - □ 見張りは3段階:書いた直後のパターン警告/返答ごとの差分レビュー/commit のレビュー
- □ パターン警告は手元だけで動き、認証情報はいらない。試した範囲では、
evalとinnerHTMLを Write で書いた直後に警告が Claude へ届いた - □ 差分レビューと commit レビューは、差分・ファイルの中身を API へ送る。送ってよいリポジトリかを先に決める
- □ 認証情報が渡らないと、AIレビューは黙って動かない。
~/.claude/security/log.txtで動いたか確かめる - □ Bash のコマンドで書かれたファイルには、パターン警告は出ない
- □ 警告は止める仕組みではない。Claude が理由をつけて進めることがある。最後は人が確認する
- □ 差分レビューの精度・費用は今回未確認。READMEの記録例は1回約$0.19。数字は2026年10月21日時点の README と試験に基づく
「AIを安全に使う」のスキルは、ほかに2本を同じ架空の会社の材料で試しています。
Claude Codeを「素のまま」使うな
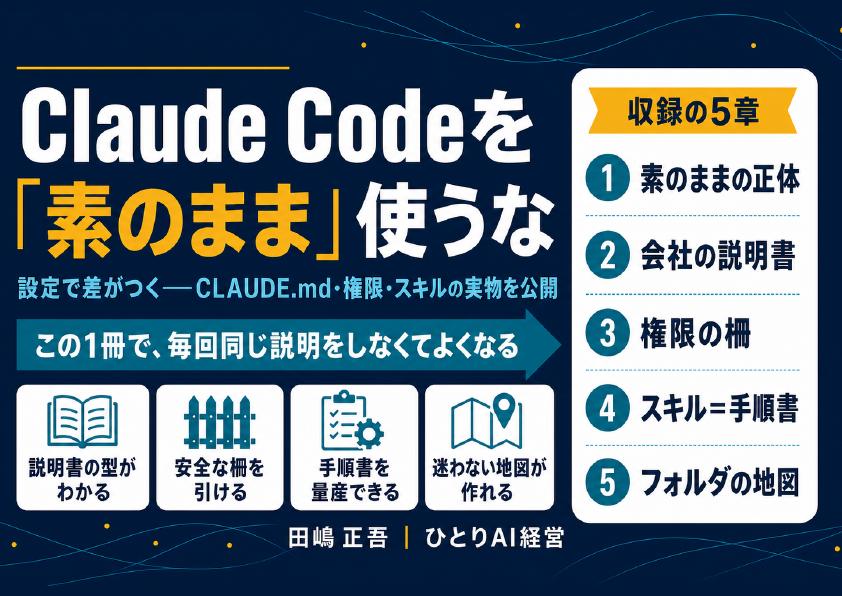
設定で差がつく——CLAUDE.md・権限・スキルの実物を公開(全24ページ)
素のClaude Codeは"優秀な新入社員"。仕事を教えるほど、自分専用になります。覚えさせる4点セット——会社の説明書(CLAUDE.md)・権限の柵・手順書(スキル)・フォルダの地図——を、1人会社の実運用からコピペで使える型つきで公開します。
- そのまま書き換えて使えるCLAUDE.mdの型
- お金と送信をAIに触らせない「3段階の柵」
- 1回教えたら何度でも動く、手順書のコピペ雛形
- AIが迷子にならないフォルダ構造の3原則
メールアドレス登録で他にも様々な資料を閲覧できます
 +8
PDF 17点・合計440ページ + すぐ使えるzip素材 3点
どれも登録後の受け取りページから、まとめてダウンロードできます。
毎週配信の無料ニュースレター「AIネイティブ超研究」の購読特典です。メール登録後すぐ、受け取りページのご案内が届きます。そこにはこの資料に加えて、過去の特典もすべてまとめて置いてあります。あわせて、AI活用に関するお知らせやお役に立てそうなご案内をお送りすることがあります。解除はいつでも1クリック。
御社の業務に合わせたClaude Code導入支援
「AIツールを導入したが、現場で使われない」を終わらせる。
業務課題のヒアリングから設計、ハンズオン実践、運用定着まで一貫して支援します。